Seguridad Web3
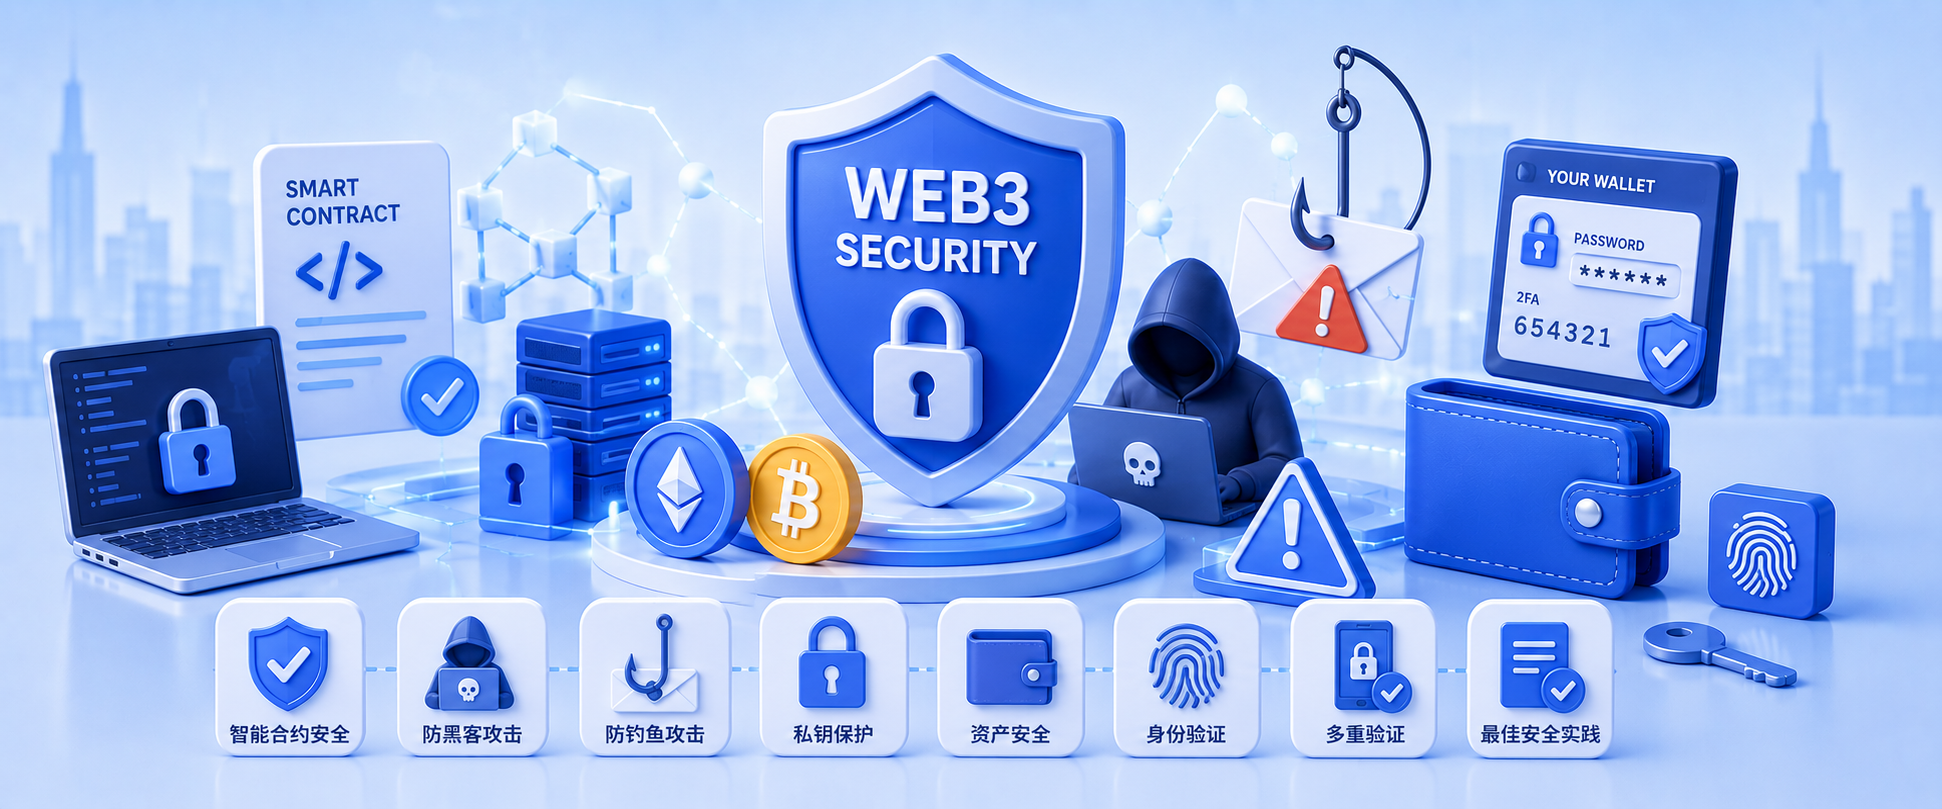
Guía esencial de seguridad Web3 — gestión de claves privadas, respaldo de frases semilla, prevención de phishing y mejores prácticas con hardware wallets.
La seguridad Web3 es esencial para cada usuario de cripto. Eres el único guardián de tus activos.
Detección de tokens honeypot
Preguntas Frecuentes (FAQ)
¿Por qué se dice que “eres el único guardián de tus activos”?
A diferencia de los bancos y exchanges, en el mundo descentralizado ningún tercero puede ayudarte a recuperar activos. Tu clave privada/frase semilla es la única credencial de tus activos — una vez perdida o robada, ningún soporte, institución o vía legal puede restaurarla. Esto significa que asumes toda la responsabilidad de backup, custodia y prevención — exactamente por qué la seguridad Web3 importa a cada usuario.
¿Cuáles son los principios de seguridad Web3 más importantes?
① Nunca subas claves privadas/frases semilla a internet — sin capturas, fotos ni almacenamiento en la nube; haz backup fuera de línea con papel o placas de metal; ② Prueba con cantidades pequeñas primero — valida protocolos nuevos con sumas pequeñas; ③ Revoca autorizaciones con regularidad — limpia las aprobaciones de contratos innecesarias con herramientas Revoke; ④ Verifica antes de actuar — comprueba direcciones y redes antes de transferir; desconfía del phishing y los DApps falsos.
¿Cómo uso carteras como MetaMask de forma segura?
① Instala desde canales oficiales (evita apps falsas); ② Configura una contraseña segura y activa protección extra; ③ Nunca importes claves privadas/frases semilla en DApps desconocidos en la extensión del navegador; ④ Verifica el dominio del sitio y la autenticidad del protocolo antes de conectar un DApp; ⑤ Limpia regularmente las autorizaciones de contratos y mantén el plugin actualizado.
¿Qué son las autorizaciones de contratos y por qué pueden robarlas?
Cuando usas un DApp, firmas una autorización de tokens que permite al contrato gastar tus tokens hasta un límite. Si el contrato es malicioso o está comprometido, el atacante puede usar tus activos autorizados. Muchos incidentes de “cartera hackeada” son en realidad explotaciones de autorizaciones maliciosas. Por eso aprueba solo protocolos fiables y auditados y revoca regularmente las autorizaciones sin uso.
¿Son seguros los puentes cross-chain? ¿Cuáles son los riesgos?
Los puentes son objetivos principales de los hackers — históricamente se han robado miles de millones de dólares de puentes. Fuentes de riesgo: bugs en los contratos del puente, validadores comprometidos, inyección de código malicioso en el frontend. Consejos de seguridad: ① usa solo puentes conocidos, auditados y probados (o los puentes oficiales nativos); ② prueba con cantidades pequeñas primero; ③ comprueba la dirección de la cadena de destino para no perder fondos en la cadena equivocada; ④ sigue los avisos de seguridad oficiales. Ver la guía de seguridad de puentes cross-chain.
¿Cómo me defiendo del phishing y los sitios falsos?
① Verifica los dominios oficiales; no hagas clic en enlaces de SMS/correos/DMs; ② Marca los sitios oficiales como favoritos y entra desde ahí; ③ Desconfía de señuelos que generan pánico como “aviso urgente” o “anomalía en la cuenta”; ④ Comprueba dos veces la dirección del destinatario antes de cada transferencia; ⑤ Desconfía de extensiones falsas al instalar plugins de carteras; ⑥ Mantente alerta ante cuentas de redes sociales y DMs de soporte muy realistas.