Índice
- Resumen: la conclusión primero
- En una frase: qué es una wallet MPC
- La idea contraintuitiva: MPC no es "más seguro", cambia riesgos
- Cómo funciona: la clave se divide y la clave completa nunca existe
- MPC vs frase semilla vs multisig vs custodia en exchange
- El panorama MPC de 2026: tres niveles
- El costo oculto de "sin frase semilla": ¿quién guarda tu recuperación?
- ¿Quién debería usar MPC? Una tabla de decisión
- Los fallos de 2026: no se rompió la matemática, se rompió la implementación
- Preguntas frecuentes
- Lecturas adicionales
Resumen: la conclusión primero
Las wallets MPC no resuelven la "seguridad absoluta", resuelven el problema real de que la gente normal no puede guardar de forma fiable una frase semilla. Usan criptografía para dividir una clave privada en varios fragmentos repartidos entre un teléfono, un servidor y la nube, y al firmar cada parte aporta una firma parcial que se combina: la clave privada completa nunca existe en un solo dispositivo1.
Tres juicios para recordar:
- Cambia "proteger un papel tú mismo" por "confiar en un sistema". Las wallets con frase semilla fallan cuando pierdes o filtras la frase; las MPC fallan cuando el proveedor cierra, tu cuenta es tomada o la implementación tiene un defecto. Para la mayoría, lo primero es más difícil, por eso MPC es el valor por defecto de 20262.
- "Sin frase semilla" ≠ "verdadera autocustodia". Muchas wallets MPC de consumo guardan un fragmento ellas mismas (ZenGo es 2-de-2, Binance Web3 Wallet es 2-de-3), lo que estrictamente es "semicustodia": parte de tu poder de recuperación está en manos del proveedor3.
- La criptografía está bien; todos los fallos han sido de implementación. El bug BitForge afectó a ZenGo/Coinbase/Binance, y en julio de 2026 la debilidad de entropía del Coldcard de Coinkite causó ~130 M USD en pérdidas; así que "ser MPC" nunca fue una garantía de seguridad45.
⚠️ Este artículo explica cómo funcionan las wallets MPC y cómo elegir una. No es asesoramiento de inversión ni de seguridad. Ninguna configuración de wallet es absolutamente segura: solo existe un perfil de riesgo que encaja contigo. Nunca entregues tus fragmentos de clave, tu frase semilla o tu verificación biométrica a ninguna persona ni página, bajo ninguna circunstancia.
No es el artículo adecuado para ti: si nunca has usado una wallet y aún no sabes qué es una clave privada o una frase semilla, empieza por la Guía completa de wallets de criptomonedas y Tipos de wallets: fría vs caliente vs de exchange, y luego vuelve.
En una frase: qué es una wallet MPC
Una wallet MPC (Multi-Party Computation, computación multipartita) usa criptografía para convertir "una clave privada" en varios fragmentos que custodian varias partes, y firma las transacciones de forma conjunta. Su única característica definitoria: ningún dispositivo, ninguna parte, en ningún momento —ni en la generación ni en la firma— tiene jamás la clave privada completa1.
Una wallet con frase semilla sigue la lógica de "una llave, una cerradura": clave privada → frase semilla de 12/24 palabras → quien tiene la frase es el dueño. La ventaja es el control total; la desventaja es que esa llave existe una sola vez y solo tú puedes protegerla. Si la pierdes, se acabó para siempre; si te la roban, queda comprometida de forma permanente.
Una wallet MPC sigue la lógica de "esta caja fuerte necesita dos o más llaves giradas a la vez, en manos de personas distintas". Técnicamente es un Esquema de Firma de Umbral (Threshold Signature Scheme, TSS): la clave se divide en N fragmentos, cualquiera M de ellos (por ejemplo, 2 de 3) puede firmar, y ningún fragmento aislado puede reconstruir la clave completa1.
Una vez que ves las dos lógicas distintas, todas las preguntas posteriores —"cuál es más segura", "cuál elijo"— se reducen a una comparación: ¿te da más miedo perder la llave tú mismo, o que otro guarde parte de ella?
La idea contraintuitiva: MPC no es "más seguro", cambia riesgos
Mucho marketing de MPC lo presenta como "una wallet más segura y avanzada", lo cual es solo una verdad a medias. La afirmación precisa: MPC no elimina el riesgo, cambia un tipo de riesgo por otro.
| Wallet con frase semilla / hardware | Wallet MPC | |
|---|---|---|
| Mayor enemigo | Tú mismo (perder, olvidar, fotografiar, filtrar la frase) | El proveedor (cierre, caída, toma de control, defecto de implementación) |
| Modo de fallo | Bloqueo permanente / compromiso permanente, sin apelación | Depende de que el proveedor sobreviva y actúe con honestidad; se puede apelar pero en términos ajenos |
| Exigencia sobre ti | Alta: guardar de forma fiable un secreto durante años | Baja: entrar al correo, usar una app, pasar un escaneo facial |
| Incidente característico | Debilidad de entropía de Coinkite, 130 M USD (2026-07) | Bug de implementación BitForge, afectó a ZenGo/Coinbase/Binance |
Lo que dice esta tabla: las wallets con frase semilla fallan por "personas"; las wallets MPC fallan por "sistemas". Decir que MPC es "más seguro" significa en realidad que, para la mayoría de personas que no pueden custodiar un secreto de forma fiable, externalizar ese riesgo a un sistema auditado, que cumple normas y con respaldo legal, es menos probable que salga mal que esconder un papel tú mismo.
Pero eso no convierte a MPC en una "evolución más avanzada". Para activos grandes, a largo plazo y totalmente offline, una hardware wallet + frase semilla sigue siendo el estándar de oro, porque no depende de que ningún tercero sobreviva2. MPC está en el medio: más autocontrol que la custodia de un exchange, más comodidad que una frase semilla en crudo.
Cómo funciona: la clave se divide y la clave completa nunca existe
Para juzgar si una wallet MPC es fiable, necesitas al menos una idea aproximada de cómo funciona el mecanismo. Tres pasos:
Paso 1: Generación de clave (Distributed Key Generation, DKG). No es "generar una clave y luego dividirla". Cada parte genera datos aleatorios de forma independiente y, mediante rondas de mensajes cifrados, calculan de forma conjunta una dirección pública y varios fragmentos de clave. La clave privada completa nunca existe desde el momento de la generación: nadie ve jamás la forma completa1.
Paso 2: Firma de umbral (TSS). Para mover fondos, los fragmentos no se vuelven a ensamblar en una clave completa. Cada parte calcula una "firma parcial" con su fragmento, y la interpolación de Lagrange combina esas parciales en una firma on-chain ordinaria y válida. La cadena no puede saber que es MPC, ni cuántas partes y qué umbral había detrás; por eso MPC funciona en casi todas las cadenas1.
Paso 3: Refresco de clave. Los fragmentos se pueden "volver a lanzar" periódicamente sin cambiar la dirección: se descartan los viejos y se redistribuyen los nuevos, como cambiar los pernos de una cerradura sin cambiar la cerradura. Un dispositivo perdido no exige mover los fondos a una dirección nueva; basta con emitir un fragmento nuevo al dispositivo nuevo1.
Distribuciones de fragmentos comunes (lo clave a mirar al elegir):
- 2-de-2: dos fragmentos, se requieren ambos. ZenGo es el ejemplo clásico: un fragmento en tu teléfono, uno en el servidor de ZenGo3.
- 2-de-3: tres fragmentos, cualquiera dos pueden firmar. Binance Web3 Wallet es el ejemplo clásico: teléfono, servidor de Binance y una copia cifrada en la nube3.
- m-de-n: común en instituciones, con umbral configurable (por ejemplo, 3-de-5), ofrecido por custodios como Cobo3.
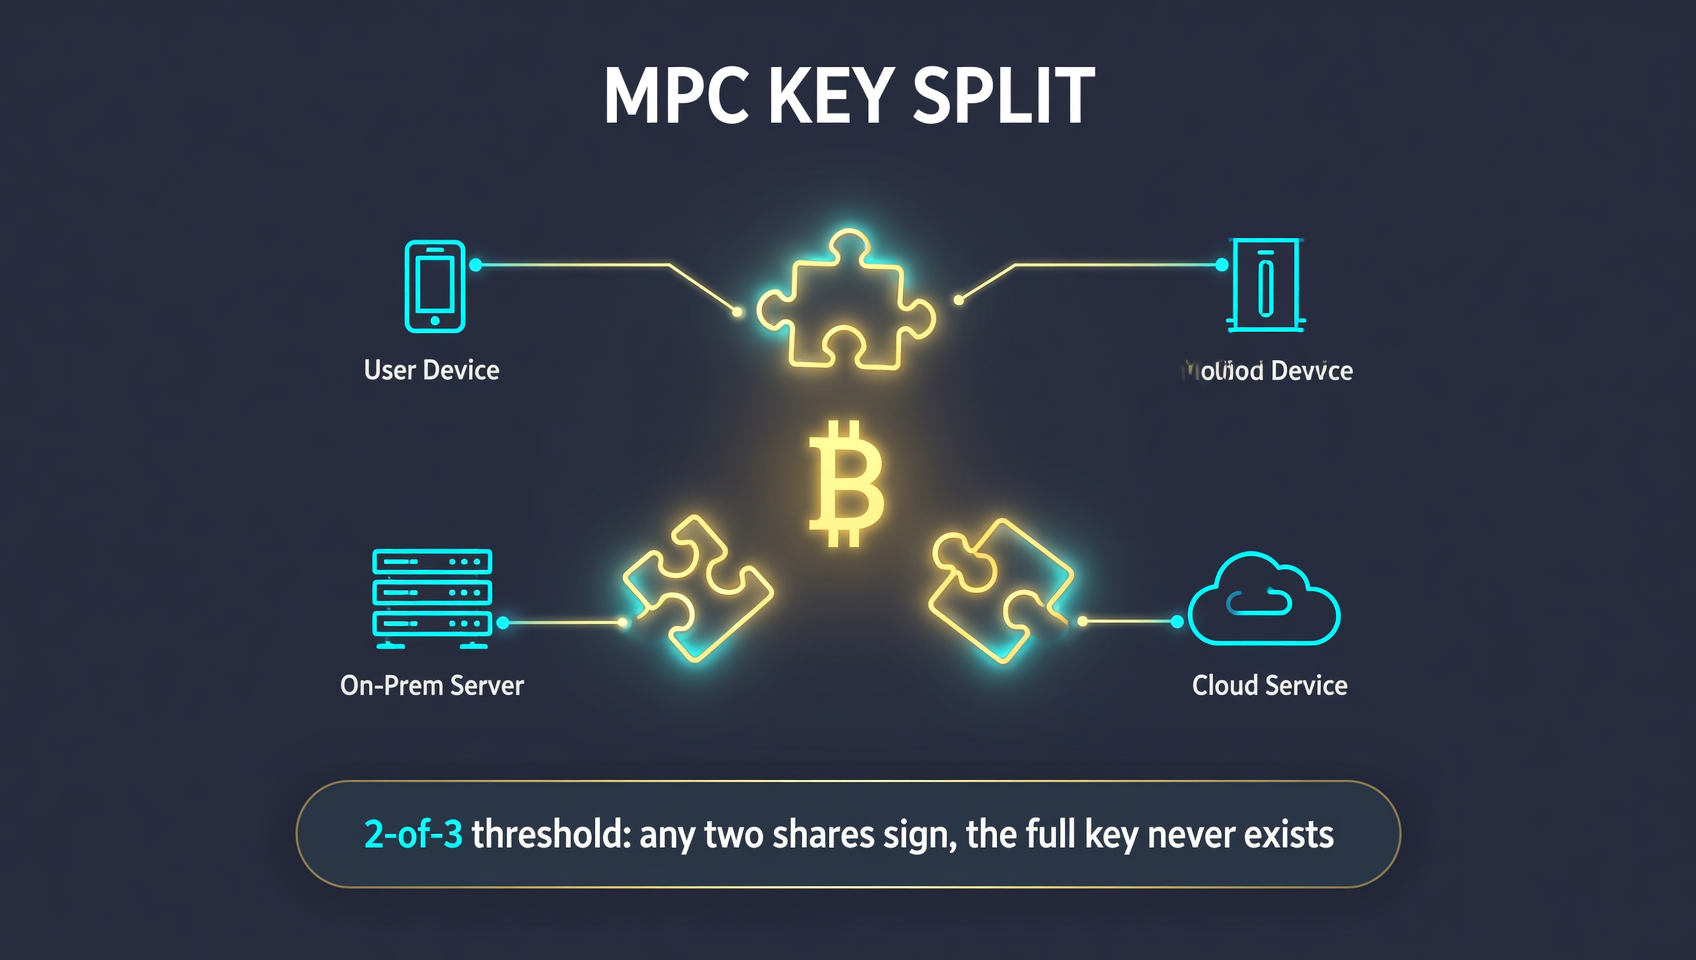
Una distinción que debes conocer: MPC/TSS ≠ Compartición de Secretos de Shamir (SSS). Ambas parecen "dividir la clave", pero SSS debe volver a ensamblar la clave completa en un solo dispositivo en el momento de firmar, recreando un punto único de fallo en ese instante, mientras que TSS/MPC nunca reconstruye la clave desde la generación hasta la firma. Confundir "compartición de secretos" con MPC es un error común6.
MPC vs frase semilla vs multisig vs custodia en exchange
Pon los cuatro enfoques en una sola tabla y las diferencias se aclaran:
| Enfoque | Dónde vive la clave | ¿Recuperable si se pierde? | Depende de | Comisiones / soporte de cadenas | Ideal para |
|---|---|---|---|---|---|
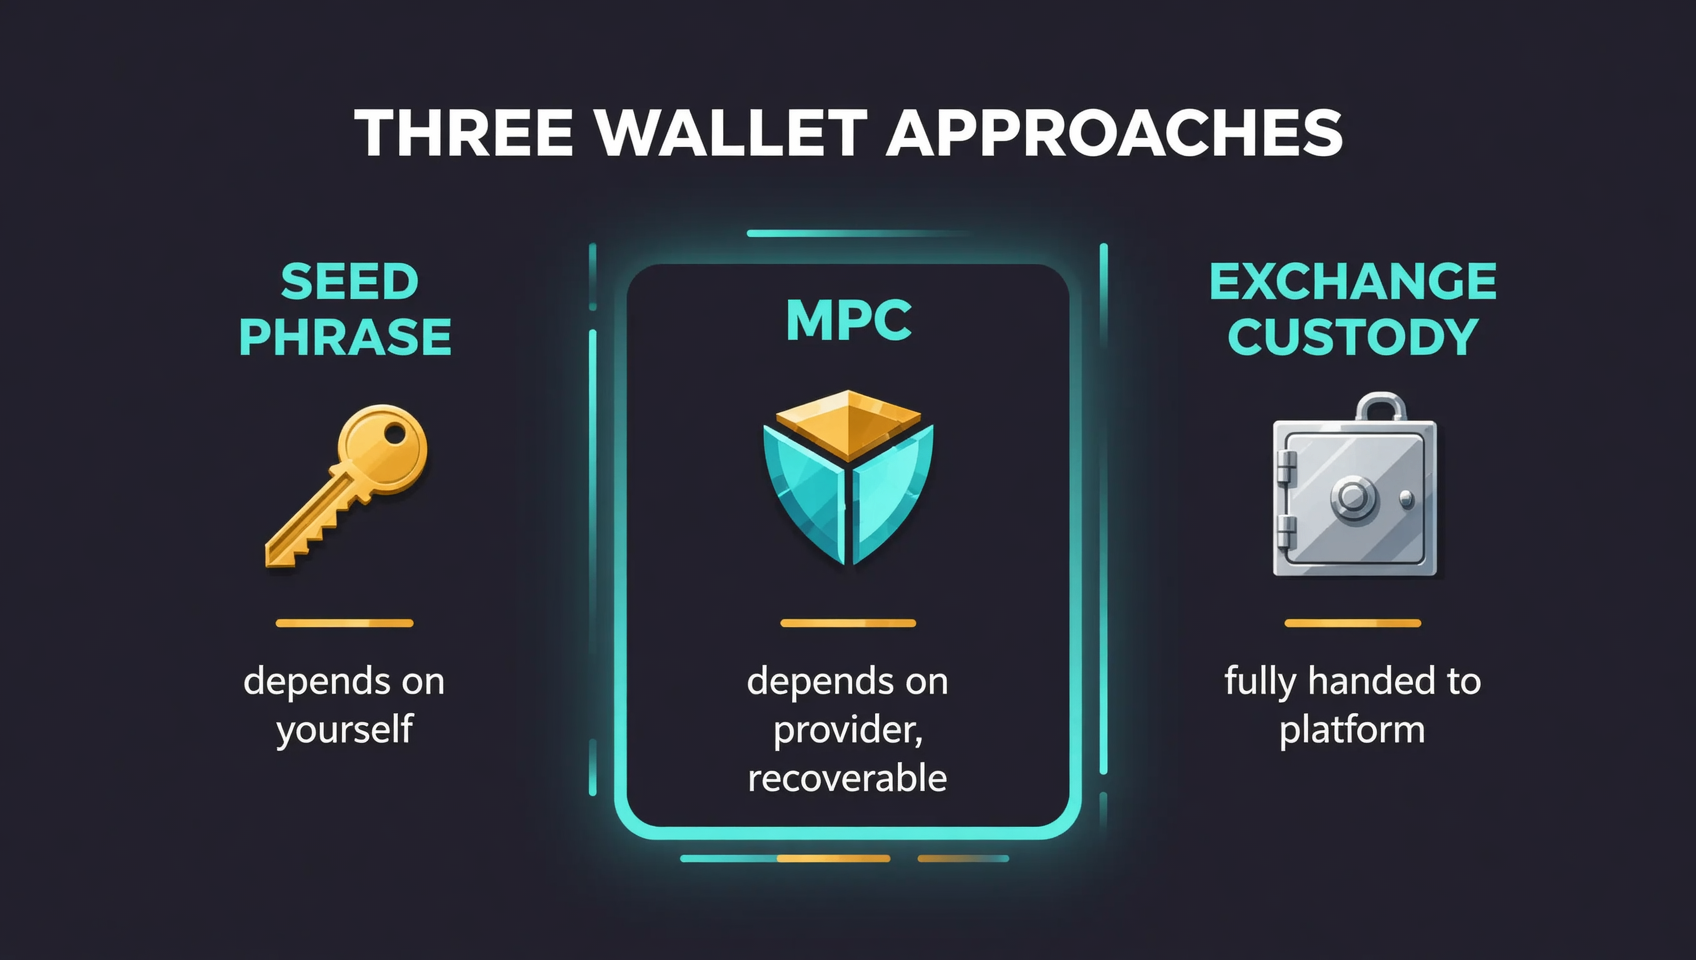
| Wallet con frase semilla | Una clave completa + 12/24 palabras | ❌ Se pierde para siempre | Solo tú | Bajas, todas las cadenas | Tenencias a largo plazo con autodisciplina |
| Hardware wallet | Clave offline en un dispositivo | ❌ Depende del respaldo de la frase, mismo riesgo | Tú + fabricante del hardware | Bajas, todas las cadenas | Cold storage grande (estándar de oro) |
| Wallet MPC | Varios fragmentos en varios lugares | ✅ Reemitir un fragmento tras verificar | Proveedor + tú | Bajas, todas las cadenas | Autocustodia diaria, usuarios con fobia a la frase |
| Wallet multisig | Varias claves independientes | Parcialmente (necesita otros firmantes) | Varios firmantes | Altas, menos cadenas | Custodia compartida de equipos/instituciones |
| Custodia en exchange | La plataforma la guarda | ✅ Restablecer contraseña | Totalmente la plataforma | Ninguna (dentro de la plataforma) | Pura comodidad, aceptar custodia total |
La confusión más fácil es MPC vs multisig: multisig usa varias claves realmente independientes, con reglas en un contrato inteligente on-chain y firmantes visibles públicamente, a costa de comisiones más altas y menos cadenas; MPC usa fragmentos de una sola clave, coordinados off-chain, emitiendo una firma estándar: más barato, más universal, más privado, pero sin auditabilidad on-chain7. Regla mnemotécnica: multisig es público, auditable y caro; MPC es privado, universal y barato.
El panorama MPC de 2026: tres niveles
Para 2026, las wallets MPC se han estratificado con claridad. Elige según quién seas:
Nivel 1: Consumo / móvil (uso personal diario).
- ZenGo: una de las wallets MPC de consumo más maduras, 2-de-2 (dispositivo + servidor), sin frase semilla, recuperación de tres factores (cara 3D + correo + copia cifrada en la nube), afirma no tener vulnerabilidades explotadas desde 2018, ~70+ cadenas. Las funciones avanzadas de seguridad (aislamiento de wallets, simulación de transacciones) requieren ZenGo Pro (~9,99 USD/mes)8.
- Coinbase Wallet: MPC + autocustodia, compatible con EVM, Solana, BTC y Base, con recuperación por nube/passkey, profundamente integrada en el ecosistema de Coinbase; su librería para desarrolladores
cb-mpces de código abierto8. - Binance Web3 Wallet: MPC 2-de-3 (teléfono + servidor de Binance + copia cifrada en la nube), la más fluida para interacción on-chain dentro del ecosistema de Binance, pero ten en cuenta que no está disponible para usuarios de EE. UU. Si aún no tienes cuenta, usa la entrada oficial de registro en Binance38.
Nivel 2: Institucional / infraestructura de custodia (no para usuarios minoristas).
- Fireblocks: el líder de facto en custodia MPC institucional, certificado SOC 2 Type II, 70+ cadenas, más de 6 billones de USD en transferencias acumuladas, centrado en políticas configurables, auditoría de cumplimiento y recuperación ante desastres8.
- Cobo: ofrece custodia controlada por la organización (2-de-2) y autocustodia controlada por el usuario (m-de-n con umbrales flexibles), conocida por su configuración flexible de nivel empresarial3.
Nivel 3: Desarrolladores / wallets embebidas. Coinbase WaaS (cb-mpc de código abierto), Dynamic y otros empaquetan MPC como una API, permitiendo que cualquier app incorpore una "wallet sin semilla": la tendencia dominante de "wallet como servicio" para apps Web3 en 20268.
Principio de selección en una línea: para uso personal diario, elige la que encaje con tu ecosistema entre ZenGo / Coinbase Wallet / Binance Web3 Wallet; para dinero serio y auditoría de cumplimiento, mira Fireblocks / Cobo; no compares productos institucionales y de consumo como si fueran de la misma categoría.
El costo oculto de "sin frase semilla": ¿quién guarda tu recuperación?
El mayor atractivo de MPC es "nunca más memorices 12 palabras", pero detrás de esa frase se esconde una pregunta que pocos explican: sin frase semilla, ¿quién decide realmente si puedes recuperar tus activos?
Para una wallet con frase semilla pura, la lógica de recuperación es: con ese papel, puedes recuperar en cualquier software de wallet en cualquier parte, sin depender de ninguna empresa. Esa es su fuerza máxima —y su riesgo máximo (pierde el papel y se acabó).
Para una wallet MPC, la lógica de recuperación es: verificar de nuevo tu identidad (correo/cara/contacto de recuperación) → el proveedor emite un fragmento nuevo al dispositivo nuevo → el dispositivo viejo se bloquea. La dirección y el historial on-chain no cambian, y la experiencia es fluida2. Pero los costos:
- Depende de que el proveedor sobreviva. Si el proveedor cierra, cambia de política tras una adquisición o algún día se niega a cooperar, tu recuperabilidad se erosiona. Algunos productos (como ZenGo) usan un depósito en garantía de un tercero (p. ej., Coincover) como "respaldo ante cierre", pero es un arreglo contractual, no una garantía criptográfica pura8.
- Depende de que tus credenciales de identidad estén seguras. Si tu correo, número de teléfono o biometría son tomados, el propio canal de recuperación se convierte en una superficie de ataque. Una recuperación por respaldo en la nube que depende solo de una cuenta de Apple/Google puede comprometer la wallet si esa única cuenta es vulnerada2.
- Puede no ser verdadera autocustodia. Mientras un fragmento esté en manos del proveedor, estrictamente es "semicustodia": los activos solo son verdaderamente tuyos mientras el proveedor no te congele ni cierre.
Así que, antes de elegir una wallet MPC, pregunta tres cosas: ① ¿dónde vive cada fragmento de clave? ② para recuperar, ¿por quién debes pasar, y puede negarse? ③ si el proveedor quiebra, ¿hay un respaldo de un tercero? Si las respuestas faltan o son vagas, sé cauto.
¿Quién debería usar MPC? Una tabla de decisión
Por dos ejes —tu volumen de activos y tu autodisciplina / capacidad técnica— puedes ubicarte rápido:
| Tu situación | Enfoque recomendado | Por qué |
|---|---|---|
| Montos pequeños, empezando, odias la molestia | Custodia en exchange o MPC de consumo | Comodidad; la pérdida está acotada |
| Quieres autocustodia pero no puedes guardar una frase semilla | MPC de consumo | El terreno de MPC: cómodo + recuperable |
| Cambias de teléfono a menudo, quieres una vía de herencia | MPC | La recuperación no depende de un papel; la familia puede hacerse cargo |
| Grande, a largo plazo, sin tocar durante meses | Hardware wallet + frase semilla | No depende de ningún tercero; sigue siendo el estándar de oro |
| Equipo/institución gestionando fondos en conjunto | Wallet multisig | Auditabilidad on-chain, permisos claros; MPC no la reemplaza |
| No puedes confiar en ninguna plataforma | Hardware wallet (o MPC de autocustodia pura) | Minimizar "confiar en un tercero" |
Lógica de selección en una línea: MPC resuelve "la barrera de entrada de la autocustodia es demasiado alta", no "la autocustodia es insegura". Si ya puedes custodiar un secreto de forma fiable, una hardware wallet sigue siendo más pura; si no puedes (y la mayoría no puede), MPC es la respuesta de 2026 que hace que la autocustodia sea realmente utilizable.
Los fallos de 2026: no se rompió la matemática, se rompió la implementación
Una idea crucial: la matemática criptográfica de MPC está rigurosamente probada, pero las wallets se implementan en código, y el código tiene bugs. Los grandes incidentes recientes cayeron todos en "implementación" o "generación de clave", sin ningún caso de que la matemática de MPC en sí fuera rota:
- BitForge (revelado 2023-08). Investigadores de Fireblocks encontraron defectos de implementación en protocolos MPC mayoritarios (GG-18/GG-20, Lindell17), registrados como CVE-2023-33242, que afectaron las implementaciones de MPC de ZenGo, Coinbase y Binance. Todos se corrigieron dentro de la ventana de divulgación de 90 días, sin pérdidas públicas de activos de gran magnitud4.
- TSSHOCK (Black Hat 2023). Demostró que, en implementaciones específicas, una parte maliciosa podía extraer la clave en 1–2 sesiones de firma; de nuevo, "protocolo correcto, implementación incorrecta, igual se rompe"4.
- Debilidad de entropía del Coldcard de Coinkite (2026-07). Esta dolió específicamente al bando de la frase semilla: el firmware del Coldcard generaba frases semilla con entropía insuficiente, permitiendo a los atacantes regenerar las frases filtradas, con pérdidas de hasta ~130 millones de USD —incluso usuarios que respaldaron diligentemente sus frases se vieron afectados, porque la clave era débil desde su nacimiento5.
Estos tres apuntan a la misma conclusión: "MPC o frase semilla" no es el factor decisivo de la seguridad; "¿está auditada la implementación, es fuerte la clave, quién guarda los fragmentos?" sí lo es. Así que al elegir una wallet, en lugar de discutir sobre rutas técnicas, revisa tres cosas: auditorías de terceros, código abierto vs cerrado, y quién responde cuando algo sale mal.
Preguntas frecuentes
¿Qué es una wallet MPC y en qué se diferencia de una wallet normal?
Una wallet MPC usa criptografía para dividir una clave privada en varios fragmentos guardados en distintos dispositivos o por distintas partes; al firmar, cada una calcula una firma parcial que se combina en una firma completa, sin que nadie tenga jamás la clave completa. Una wallet con frase semilla usa una clave completa expresada como 12/24 palabras: quien tiene la frase controla por completo la wallet.
Las wallets MPC no tienen frase semilla, ¿y si pierdo el teléfono?
La recuperación no depende de encontrar un papel, sino de volver a verificar tu identidad y reemitir un fragmento: el dispositivo viejo se bloquea, verificas por correo/cara/contacto de recuperación y el proveedor emite un fragmento nuevo al dispositivo nuevo, con la misma dirección e historial. El costo es que esta recuperabilidad depende de que el proveedor siga operando y quiera cooperar.
¿Son seguras las wallets MPC? ¿Más que las de frase semilla?
Depende de para quién y comparada con qué. MPC resuelve la pérdida fatal por una frase robada/fotografiada/olvidada, pero traslada el riesgo a confiar en el proveedor. La criptografía es sólida; los fallos fueron de implementación: BitForge afectó a ZenGo/Coinbase/Binance y la debilidad de entropía del Coldcard de Coinkite (julio 2026) causó ~130 M USD en pérdidas. Por eso "ser MPC" no es garantía; "quién guarda los fragmentos y si está auditado" sí.
¿Cuál es la diferencia entre una wallet MPC y una wallet multisig?
Multisig usa varias claves independientes con reglas on-chain en contrato inteligente y firmantes visibles, a costa de comisiones más altas y menos cadenas; MPC usa fragmentos de una clave coordinados off-chain, emitiendo una firma estándar: más barato, universal, privado, pero sin auditabilidad on-chain. En resumen: multisig es público, auditable y caro; MPC es privado, universal y barato.
¿Una wallet MPC es verdadera autocustodia o custodia?
Depende de quién guarda los fragmentos. Si todos están en tus dispositivos y tu propio respaldo, y el proveedor solo calcula firmas, se acerca a la autocustodia; pero muchas wallets MPC de consumo (ZenGo 2-de-2, Binance Web3 Wallet 2-de-3) guardan un fragmento en el servidor del proveedor: estrictamente "semicustodia". Antes de elegir, pregunta dónde vive cada fragmento y quién decide la recuperación.
¿Para quién es mejor una wallet MPC?
Para personas normales que quieren autocustodia pero temen perder la frase semilla: quienes no pueden guardar 12 palabras, cambian de teléfono a menudo o quieren una vía de herencia. Para tenencias grandes a largo plazo conviene hardware wallet + frase semilla (estándar de oro); quien prioriza comodidad puede usar custodia en exchange. MPC es el punto medio: el valor por defecto de 2026 entre comodidad y control.
¿Las wallets MPC cuestan dinero?
Las básicas suelen ser gratis (ZenGo básico, Coinbase Wallet, Binance Web3 Wallet), aunque las funciones avanzadas requieren suscripción (ZenGo Pro ~9,99 USD/mes). El MPC institucional (Fireblocks, Cobo) se cobra como infraestructura de custodia, no para minoristas. Elegir una wallet MPC de consumo normalmente no cuesta nada extra.
¿Reemplazará MPC por completo a las wallets con frase semilla?
A corto plazo es convivencia más capas. En 2026 Binance y Coinbase migraron su arquitectura central a MPC, convirtiéndolo en el valor por defecto diario; pero hardware wallet + frase semilla sigue siendo el estándar de oro para tenencias grandes offline, y multisig es irreemplazable para custodia de equipos. Lo sensato es combinar capas: MPC para montos pequeños recurrentes, hardware wallets para cold storage grande.
Lecturas adicionales
- Guía completa de wallets de criptomonedas: fría, caliente y de exchange — los fundamentos sobre los que se construye MPC
- Tipos de wallets: fría vs caliente vs de exchange — entiende primero las tres grandes categorías
- MetaMask vs Trust Wallet 2026: cuál gana — la comparación insignia de la era de la frase semilla
- Frase semilla y clave privada: guía definitiva de seguridad — el problema de "custodiar la llave" que MPC intenta resolver
- Qué es la abstracción de cuentas: ERC-4337 y las smart wallets — otra ruta hacia las wallets sin semilla
- Seguridad de aprobaciones DeFi: cómo revocar aprobaciones no usadas — la limpieza de aprobaciones que toda wallet necesita
- Guía on-chain — más explicaciones de blockchain y tutoriales on-chain
Nota de verificación: el mecanismo de fragmentos de clave / firma de umbral, las distribuciones mayoritarias (ZenGo 2-de-2, Binance Web3 Wallet 2-de-3, Cobo m-de-n), las vulnerabilidades BitForge (CVE-2023-33242) y TSSHOCK, y la debilidad de entropía del Coldcard de Coinkite (~130 M USD) fueron verificados el 2026-10-01; las fuentes están en las notas al pie13672458. Las funciones, cadenas compatibles y precios de suscripción cambian con el tiempo: confirma con la información oficial más reciente de cada proveedor.
Este artículo no es asesoramiento de inversión ni de seguridad. Ninguna configuración de wallet es absolutamente segura; las wallets MPC conllevan dependencia del proveedor, defectos de implementación, toma de control de identidad y riesgos residuales de phishing/aprobaciones. Elige según tu propia situación y cumple las leyes y normativas locales.
Footnotes
-
Mecanismo de wallet MPC: fragmentos de clave (key shares), esquema de firma de umbral (TSS), generación distribuida de clave (DKG), firmas parciales combinadas mediante interpolación de Lagrange en una firma on-chain ordinaria, y la clave privada completa nunca existiendo en la generación ni en la firma; MPC vs multisig (coordinación off-chain vs contrato on-chain). Fuentes: Binance Academy, Ledger Academy, MoonPay, documentación de Cobo. ↩ ↩2 ↩3 ↩4 ↩5 ↩6 ↩7
-
Compensaciones y recuperación de MPC: la recuperación por frase semilla se califica como "mala" (depende de que sobreviva el respaldo físico; pérdida permanente si se pierde/filtra); la recuperación MPC se califica como "excelente" (reverificar + reemitir fragmento, dispositivo viejo bloqueado); los costos de MPC son dependencia del proveedor, confianza en la implementación y riesgo residual de phishing/aprobaciones; "MPC exige confiar en un proveedor; la frase semilla exige confiar en ti mismo para guardar papel durante décadas". Fuentes: The Block Research, MoonPay, Cobo. ↩ ↩2 ↩3 ↩4 ↩5
-
Distribuciones mayoritarias: ZenGo 2-de-2 (dispositivo + servidor); Binance Web3 Wallet 2-de-3 (dispositivo + servidor de Binance + copia cifrada en la nube); Cobo ofrece custodia controlada por la organización 2-de-2 y autocustodia m-de-n. Fuentes: Zelcore Academy, manuales de Cobo. ↩ ↩2 ↩3 ↩4 ↩5 ↩6 ↩7
-
BitForge (revelado 2023-08, CVE-2023-33242): Fireblocks encontró defectos de implementación en GG-18/GG-20 y Lindell17, que afectaron a ZenGo/Coinbase/Binance, todos corregidos dentro de la ventana de 90 días; TSSHOCK (Black Hat 2023) demostró la extracción de clave en 1–2 sesiones de firma. Fuentes: Fireblocks, registros de divulgación pública. ↩ ↩2 ↩3 ↩4
-
Debilidad de entropía del Coldcard de Coinkite (revelada 2026-07): el firmware del Coldcard generaba frases semilla con entropía insuficiente, permitiendo a los atacantes regenerar las frases filtradas, con pérdidas de hasta ~130 M USD, afectando incluso a usuarios que respaldaron correctamente sus frases. Fuente: Zelcore Academy "Beyond the Seed Phrase". ↩ ↩2 ↩3
-
MPC/TSS vs Compartición de Secretos de Shamir (SSS): SSS debe volver a ensamblar la clave completa en un solo dispositivo al firmar, recreando un punto único de fallo; TSS/MPC nunca la reconstruye. Fuente: Zelcore Academy. ↩ ↩2
-
MPC vs multisig: multisig = múltiples claves independientes + contrato inteligente on-chain (comisiones más altas, menos cadenas, firmantes visibles); MPC = fragmentos de una clave + coordinación off-chain (comisiones más bajas, universal, privado, sin auditabilidad on-chain). Fuentes: Binance Academy, Ledger Academy. ↩ ↩2
-
Wallets MPC mayoritarias en 2026: ZenGo (2-de-2, sin semilla, recuperación de tres factores, sin vulnerabilidades explotadas desde 2018, ~70+ cadenas, ZenGo Pro ~9,99 USD/mes, respaldo ante cierre vía Coincover); Coinbase Wallet (MPC + autocustodia, EVM/Solana/BTC/Base, cb-mpc de código abierto); Fireblocks (líder institucional, SOC 2 Type II, 70+ cadenas, más de 6 billones de USD en transferencias acumuladas). Fuentes: spark.money, G2, Bitget Academy y otros resúmenes de 2026. ↩ ↩2 ↩3 ↩4 ↩5 ↩6 ↩7