目录
- TL;DR:结论先说
- 一句话说清:MPC 钱包到底是什么
- 先说一个反常识:MPC 不是「更安全」,是「换一种风险」
- 技术原理:私钥被拆成几份,完整钥匙从未存在
- MPC vs 助记词钱包 vs 多签 vs 交易所托管
- 2026 主流 MPC 钱包盘点:三层怎么选
- 「无种子」的隐性代价:恢复到底依赖谁
- 谁该用 MPC?一张决策表
- 2026 真实翻车:不是数学翻车,是实现翻车
- 常见问题 FAQ
- 延伸阅读
TL;DR:结论先说
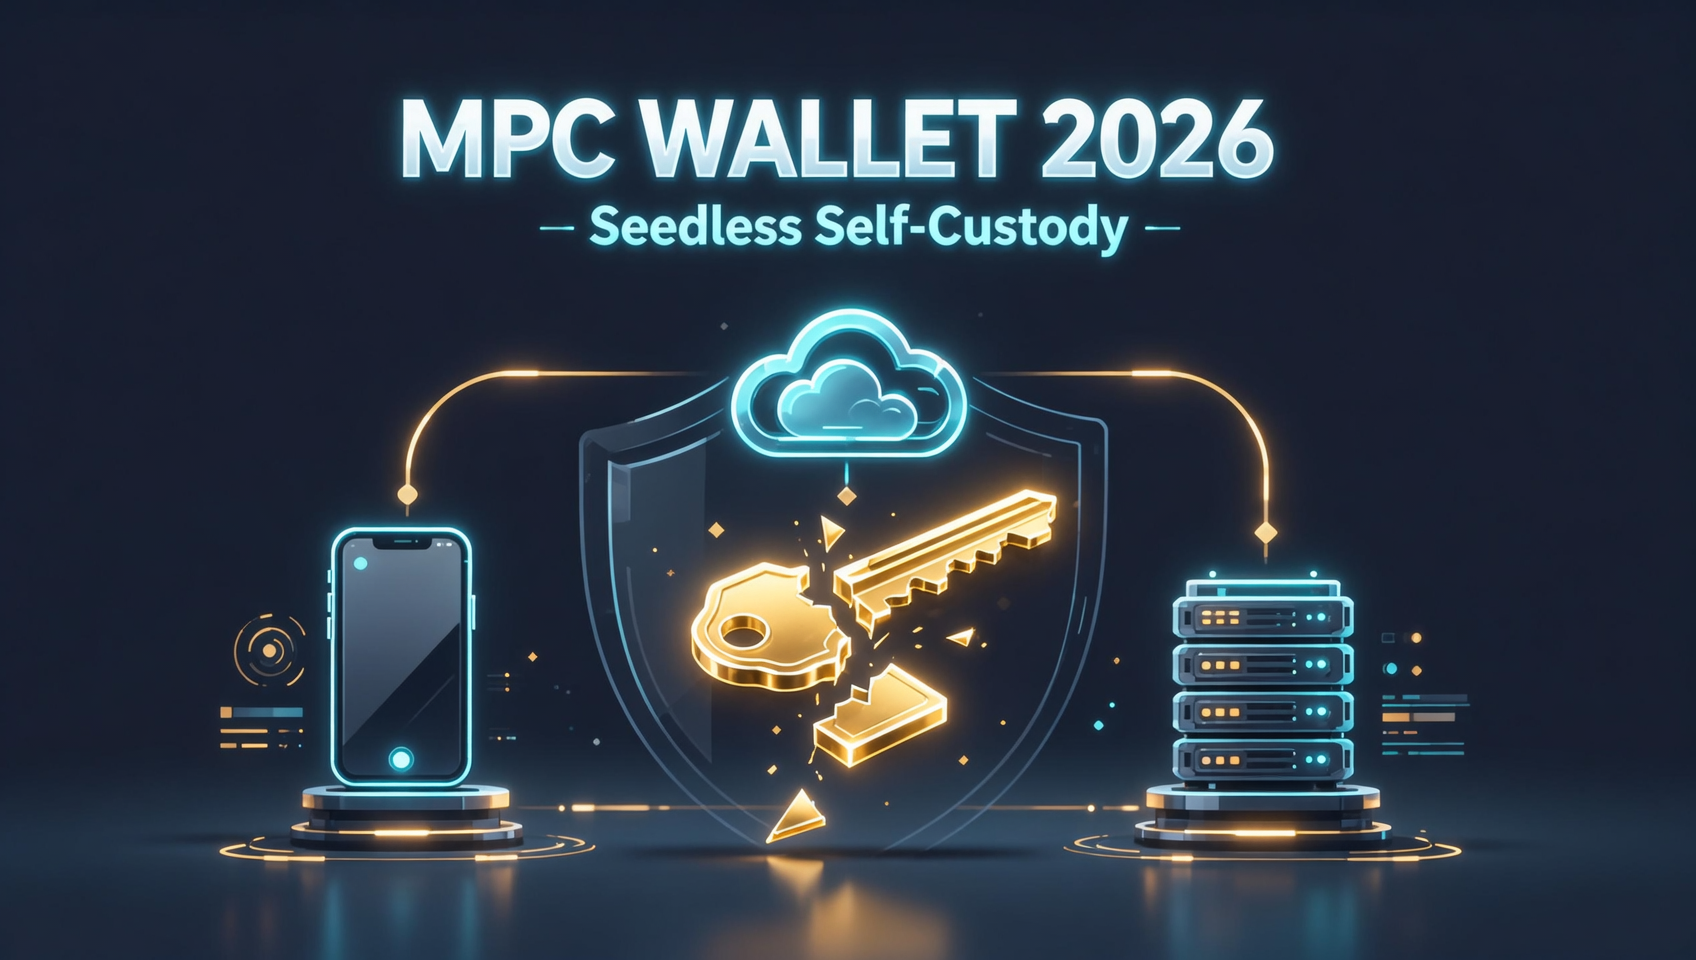
MPC 钱包解决的不是「绝对安全」,而是「普通人根本藏不住助记词」这个真实问题。 它用密码学把一把私钥拆成几份「密钥碎片」,分散在手机、服务器、云端里,签名时几方各算一部分再拼起来——完整私钥在任何一台设备上都不曾存在过1。
三个必须记住的判断:
- 它把风险从「你藏好一张纸」换成了「你信任一个系统」。 助记词钱包怕的是你丢/被偷助记词;MPC 怕的是服务商跑路、账户被接管、实现有漏洞。对大多数人,前者更难,所以 MPC 是 2026 年的主流默认2。
- 「无种子短语」≠「纯自托管」。 很多消费级 MPC 钱包手里还握着另一份 share(ZenGo 是 2-of-2,Binance Web3 钱包是 2-of-3),严格说是「半托管」,恢复权部分在服务商手里3。
- 密码学没问题,出事的全是「实现」。 BitForge 漏洞曾影响 ZenGo/Coinbase/Binance,2026 年 7 月 Coinkite Coldcard 的熵弱点更造成约 1.3 亿美元损失——所以「是不是 MPC」从来不是安全保证45。
⚠️ 本文讲「MPC 钱包的原理和怎么选」,不构成投资或安全建议。钱包方案没有绝对的安全,只有「适合你的风险组合」。任何情况下,不要向任何人、任何页面交出你的密钥碎片、助记词或生物验证。
不适合直接读这篇文章的人:完全没用过钱包、连「私钥」「助记词」是什么都不知道的纯新手,建议先看《加密货币钱包完全指南》和《加密货币钱包推荐:冷钱包 vs 热钱包 vs 交易所钱包》,再回来看这篇。
一句话说清:MPC 钱包到底是什么
MPC(Multi-Party Computation,多方计算)钱包,是用密码学把「一把私钥」变成「几份密钥碎片(key share)」、由多方共同完成签名的钱包。 它的核心特征只有一条:没有任何一个时刻、任何一台设备、任何一方手里握有完整的私钥——无论是生成时还是签名时1。
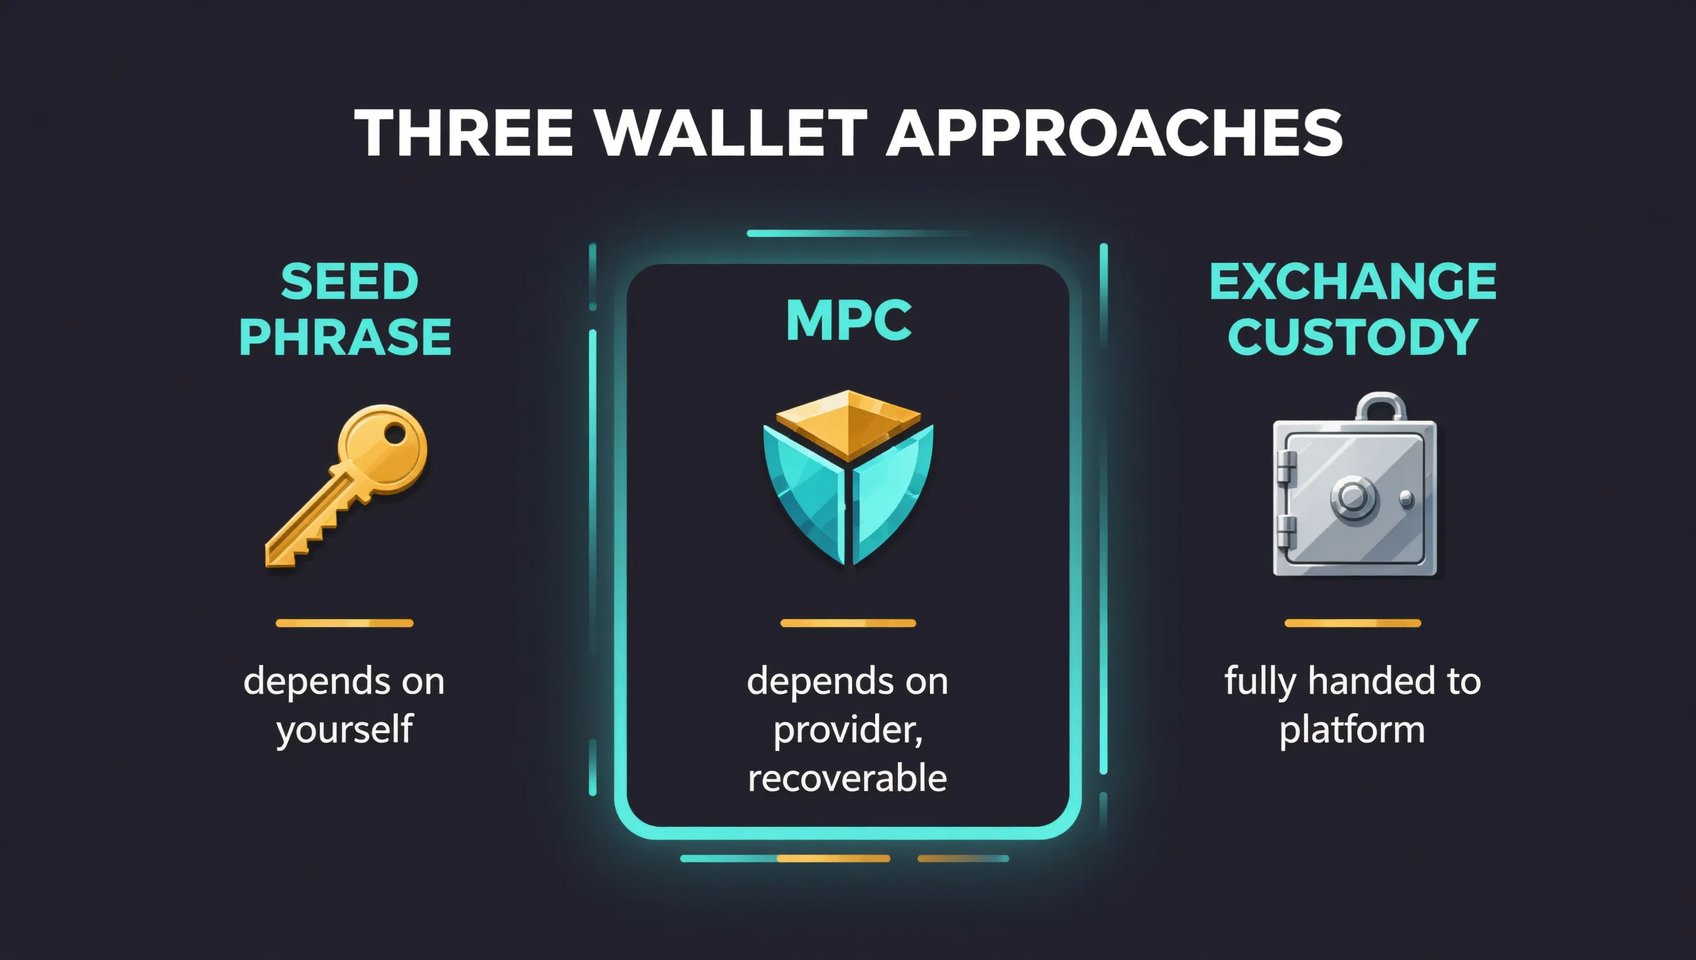
普通助记词钱包的逻辑是「一把钥匙开一把锁」:私钥 → 12/24 个助记词 → 谁拿到助记词谁就是主人。好处是完全自控,坏处是这把钥匙只有一份、只有你能保护它,丢了就是永久丢,被偷就是永久失守。
MPC 钱包的逻辑是「保险箱需要两把以上的钥匙同时转动,而且这些钥匙分别在不同的人手里」。技术上叫门限签名(Threshold Signature Scheme, TSS):私钥被拆成 N 份碎片,只要集齐其中 M 份(比如 3 份里的任意 2 份)就能签名,而单独任何一份碎片都造不出完整私钥1。
理解了这两套逻辑的差别,后面所有的「谁更安全」「该选谁」,本质都是在比较:你是更怕「自己把钥匙弄丢」,还是更怕「别人管着你的钥匙」?
先说一个反常识:MPC 不是「更安全」,是「换一种风险」
市面上很多 MPC 宣传把它说成「更安全、更先进的钱包」,这个说法只对了一半。准确的说法是:MPC 没有消灭风险,它只是把风险从一种形态,换成了另一种形态。
| 助记词 / 硬件钱包 | MPC 钱包 | |
|---|---|---|
| 最大的敌人 | 你自己(丢、忘、被拍、被偷助记词) | 服务商(跑路、宕机、被接管、实现漏洞) |
| 失败形态 | 永久锁死 / 永久失守,无申诉 | 依赖服务商存续和诚实,可申诉但看别人脸色 |
| 对你能力的要求 | 高:要能长期、安全地藏住一个秘密 | 低:会登邮箱、会用 App、会过人脸就行 |
| 最典型事故 | Coinkite 熵弱点,$1.3 亿(2026-07) | BitForge 实现漏洞,影响 Zengo/Coinbase/Binance |
这张表想说明的是:助记词钱包的失败,几乎都因为「人」;MPC 钱包的失败,几乎都因为「系统」。 说 MPC「更安全」,本质是在说——对大多数无法可靠保管一个秘密的普通人,把风险外包给一个有审计、有合规、有法律兜底的系统,比让他们自己藏一张纸,出事的概率更低。
但这不意味着 MPC 是「更高级的进化形态」。对大额、长期、需要完全离线安全的资产,硬件钱包 + 助记词至今仍是「黄金标准」,因为它不依赖任何第三方存续2。MPC 的位置在中间:比交易所托管更自控,比纯助记词更省心。
技术原理:私钥被拆成几份,完整钥匙从未存在
想真正判断一个 MPC 钱包靠不靠谱,至少要知道这套机制是怎么运转的。分三步:
第一步:密钥生成(Distributed Key Generation, DKG)。 不是「先生成一把钥匙再拆开」,而是每个参与方各自生成一段随机数,通过一轮轮加密通信,共同「算」出一个公开地址和若干份密钥碎片。完整私钥从生成的那一刻起就没存在过,谁都没见过完整形态1。
第二步:门限签名(TSS)。 要转一笔钱时,不需要把碎片拼回完整私钥,而是每方用自己的碎片算出一个「部分签名」,再用拉格朗日插值把几份部分签名聚合成一个普通且合法的链上签名。链上看不出这是 MPC,也不知道背后是几方、阈值是多少——所以 MPC 几乎适用所有公链1。
第三步:密钥刷新(Key Refresh)。 碎片可以定期「换新」而不改变地址:旧的碎片被弃用,新的碎片重新分配,等于给钥匙「换锁芯但不换锁」。丢了设备也不用把资产搬到新地址,直接给新设备补一份碎片即可1。
常见的碎片布局(这是选钱包时要看的关键):
- 2-of-2:两份碎片,两份都要。典型是 ZenGo——一份在你手机,一份在 ZenGo 服务器3。
- 2-of-3:三份碎片,任意两份即可。典型是 Binance Web3 钱包——手机一份、币安服务器一份、加密云端备份一份3。
- m-of-n:机构常用,可自由设定阈值(如 3-of-5),Cobo 等托管商提供这类灵活配置3。
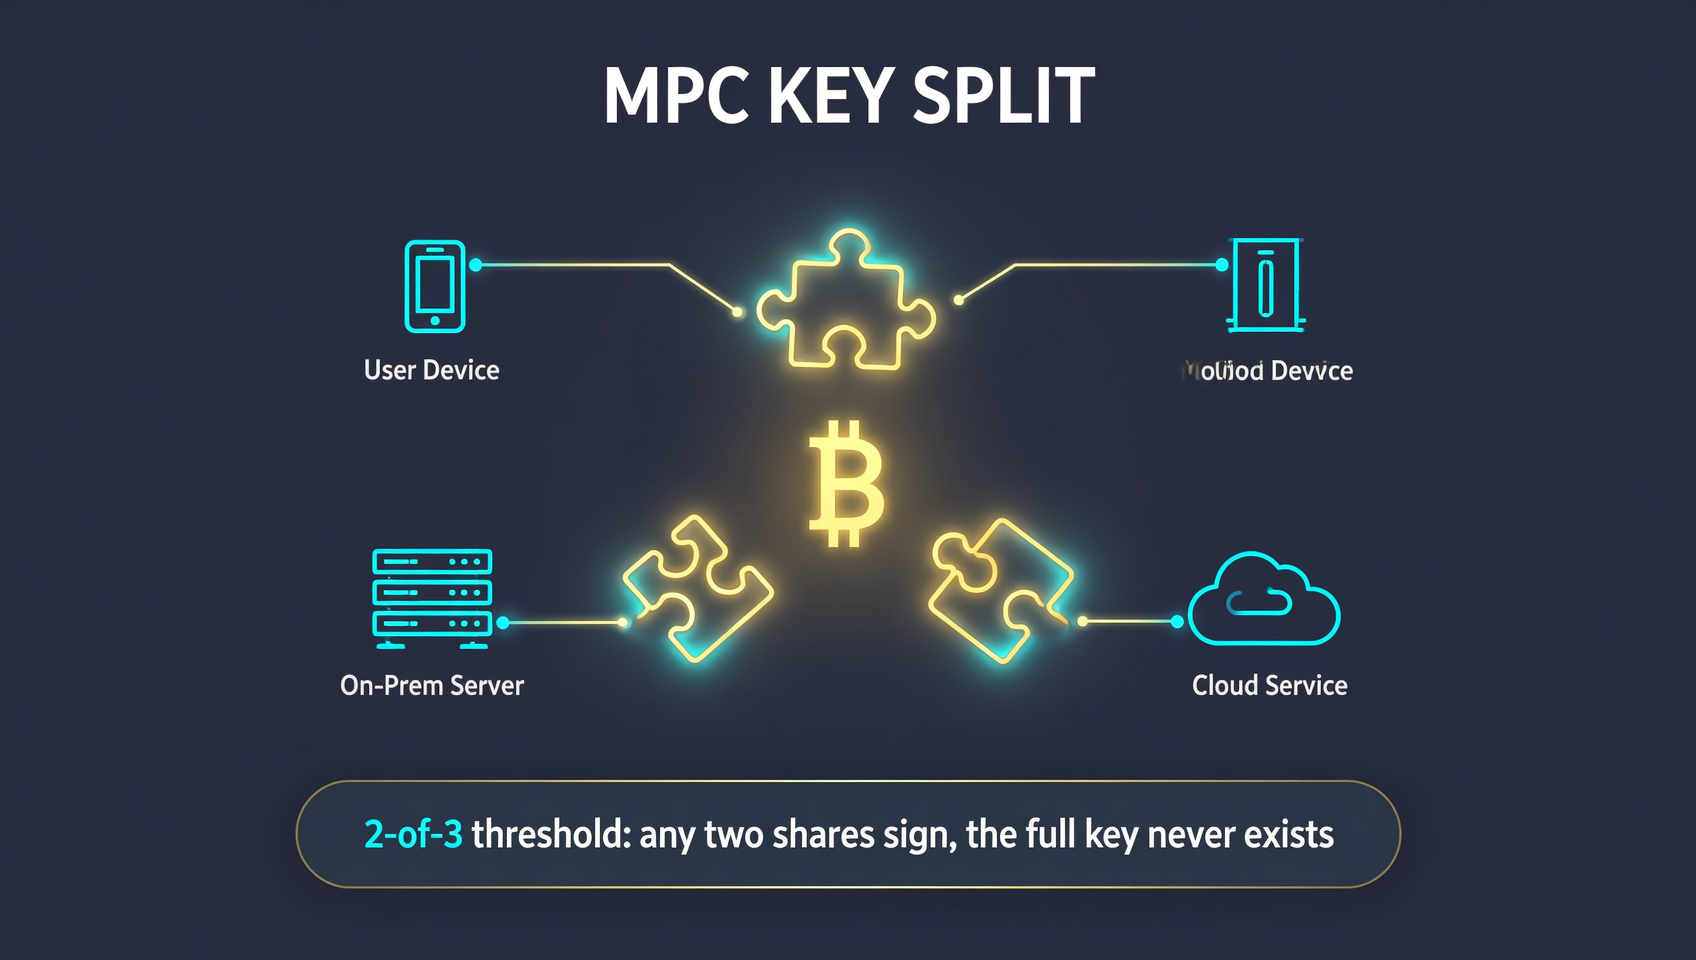
一个必须知道的区别:MPC/TSS ≠ Shamir 秘密共享(SSS)。 两者看起来都像「拆钥匙」,但 SSS 在签名那一刻必须把完整私钥重新拼回某一台设备——那一瞬间又回到了「单点故障」;而 TSS/MPC 从生成到签名全程不重建完整钥匙。看到「秘密共享」就以为是 MPC,是常见的误解6。
MPC vs 助记词钱包 vs 多签 vs 交易所托管
把四种方案放在同一张表里,差别会非常清楚:
| 方案 | 私钥/密钥在哪 | 丢失能不能恢复 | 依赖谁 | 手续费/链支持 | 适合谁 |
|---|---|---|---|---|---|
| 助记词钱包 | 一整把私钥 + 12/24 词 | ❌ 丢了就是永久丢 | 只依赖你自己 | 低,全链 | 大额长期、能自律的人 |
| 硬件钱包 | 私钥离线在硬件设备 | ❌ 靠助记词备份,同样怕丢 | 只依赖你自己 + 硬件厂商 | 低,全链 | 大额冷存储(黄金标准) |
| MPC 钱包 | 几份碎片分散多处 | ✅ 重新验证后可补发碎片 | 依赖服务商 + 你自己 | 低,全链 | 日常自托管、怕丢助记词的人 |
| 多签钱包 | 多把独立私钥 | 部分可恢复(需其余签名人) | 依赖多个签名人 | 高,链支持少 | 团队/机构共同管理 |
| 交易所托管 | 平台替你保管 | ✅ 找回密码即可 | 完全依赖平台 | 无(平台内) | 纯省心、可接受全托管 |
最容易混淆的是 MPC 和 多签(multisig):多签用好几把真正独立的私钥,规则写在链上智能合约,每个签名人都公开可查,代价是手续费更高、支持的公链更少;MPC 是把一把钥匙拆几份,协调在链下,最后只吐出一个普通签名——更便宜、更通用、更私密,但没有链上那份「可审计性」7。简单记:多签「公开、可审计、贵」,MPC「私密、通用、省」。
2026 主流 MPC 钱包盘点:三层怎么选
2026 年的 MPC 钱包已经分层清晰,按「你是什么人」来选:
第一层:消费者 / 手机端(个人日常用)。
- ZenGo:消费级 MPC 最成熟的选择之一,2-of-2(设备 + 服务器),无种子短语,三因子恢复(3D 人脸 + 邮箱 + 加密云端备份),宣称自 2018 年起无安全漏洞被利用,支持约 70+ 条链。进阶安全功能(多钱包隔离、交易模拟)需订阅 ZenGo Pro(约 $9.99/月)8。
- Coinbase Wallet:MPC + 自托管,支持 EVM、Solana、BTC、Base,云端/Passkey 恢复,和 Coinbase 生态深度绑定;其面向开发者的
cb-mpc是开源 MPC 库8。 - Binance Web3 钱包:2-of-3 MPC(手机 + 币安服务器 + 加密云端备份),币安体系内做链上交互最顺,但注意不对美国用户开放。还没账号的走币安注册官方入口38。
第二层:机构 / 托管基础设施(不是给个人零散用的)。
- Fireblocks:机构 MPC 托管的事实龙头,SOC 2 Type II 认证、70+ 条链、累计转账超 6 万亿美元,主打可配置策略、合规审计、灾备8。
- Cobo:提供组织托管(2-of-2)和用户自托管(m-of-n 灵活阈值)两种 MPC 方案,企业级灵活配置是它的特点3。
第三层:开发者 / 嵌入式钱包。 Coinbase WaaS(开源 cb-mpc)、Dynamic 等把 MPC 打包成 API,让普通 App 也能内置「无种子钱包」,这也是 2026 年 Web3 应用「钱包即服务」的主流趋势8。
选型原则一句话:个人日常用,在 ZenGo / Coinbase Wallet / Binance Web3 钱包里挑生态顺手的;管大钱、要合规审计,看 Fireblocks / Cobo 这类机构托管;别把机构方案和个人方案混着比。
「无种子」的隐性代价:恢复到底依赖谁
MPC 最大的卖点是「再也不用背 12 个单词了」,但这句话背后藏着一个很少有人讲清的问题:没有种子短语,你「恢复资产」这件事,到底是谁说了算?
对纯助记词钱包,恢复逻辑是:只要有那张纸,你在全世界的任何钱包软件里都能恢复,不依赖任何公司。 这是它的终极优势,也是它的终极风险(纸没了就没了)。
对 MPC 钱包,恢复逻辑是:重新验证身份(邮箱/人脸/恢复联系人)→ 服务商给新设备重新签发一份碎片 → 旧设备锁定。 地址、链上历史都不变,体验很好2。但代价在于:
- 它依赖服务商存续。 如果服务商停服、被收购后改策略、或某天拒绝配合,你的「可恢复性」就打折了。有些产品(如 ZenGo)用第三方托管(如 Coincover)做「跑路兜底」,但那是合同安排,不是纯密码学保证8。
- 它依赖你的身份凭证安全。 邮箱、手机号、生物信息一旦被接管,恢复通道本身就是攻击面。云端备份式恢复如果只依赖 Apple/Google 账号,一个账号被破就可能危及钱包2。
- 它可能不是纯自托管。 只要有一份碎片在服务商手里,严格说就是「半托管」——服务商不冻结、不跑路,你才真正掌握资产。
所以选 MPC 钱包前,必须问清三件事: ①每一份密钥碎片分别存在哪?②我要恢复时,需要经过谁、能不能被拒绝?③服务商如果倒闭,有没有第三方兜底?答不上来或答得含糊的,谨慎。
谁该用 MPC?一张决策表
按「你的资产规模」和「你的自律/技术能力」两个维度,很快能对号入座:
| 你的情况 | 建议方案 | 为什么 |
|---|---|---|
| 资金量小、刚入门、怕麻烦 | 交易所托管 或 消费级 MPC | 图省心,损失上限可控 |
| 想自托管、但记不住/藏不住助记词 | 消费级 MPC | 正是 MPC 的主场:省心 + 可恢复 |
| 换手机频繁、想给家人留继承入口 | MPC | 恢复不靠一张纸,家人也能接管 |
| 大额、长期、几个月不碰 | 硬件钱包 + 助记词 | 不依赖任何第三方,仍是黄金标准 |
| 团队/机构多人共同管一笔钱 | 多签钱包 | 链上可审计、权限清晰,MPC 替代不了 |
| 完全无法信任任何平台 | 硬件钱包(或纯自托管 MPC) | 把「信任第三方」降到最低 |
一句话总结选型逻辑:MPC 解决的是「自托管门槛太高」的问题,不是「自托管不安全」的问题。 如果你本来就能可靠地保管一个秘密,硬件钱包依旧更纯粹;如果你做不到(大多数人做不到),MPC 是 2026 年把「自托管」这件事变得可用的主流答案。
2026 真实翻车:不是数学翻车,是实现翻车
一个关键认知:MPC 的密码学数学是经过严格证明的,但钱包是用代码实现的,而代码会出错。 近年的重大事故,全部栽在「实现」或「密钥生成」上,没有一例是 MPC 数学本身被破解:
- BitForge(2023-08 披露)。 Fireblocks 团队发现主流 MPC 实现(GG-18/GG-20、Lindell17)存在实现缺陷,漏洞编号 CVE-2023-33242,影响了 Zengo、Coinbase、Binance 的 MPC 实现。所幸都在 90 天披露窗口内完成了修复,没有造成公开的大规模资产损失4。
- TSSHOCK(Black Hat 2023)。 演示了在特定实现下,恶意参与方能在 1–2 次签名过程中提取出密钥——再次说明「协议对了,实现错了,照样翻车」4。
- Coinkite Coldcard 熵弱点(2026-07)。 这次更扎心,因为它针对的是「助记词派」:Coldcard 固件生成种子短语时熵不足,攻击者能重新生成出被泄露的助记词,损失高达约 1.3 亿美元,连老老实实备份助记词的用户都中招——因为钥匙从出生那一刻就是弱的5。
这三件事合起来指向同一个结论:「你用的是 MPC 还是助记词」不是安全的决定因素;「实现有没有被审计、密钥是强还是弱、碎片谁保管」才是。 所以选钱包时,与其纠结技术路线,不如去看三样:有没有第三方审计、开源还是闭源、出了事谁来负责。
常见问题 FAQ
MPC 钱包是什么?和普通钱包有什么不一样?
MPC 钱包用密码学把一把私钥拆成几份密钥碎片,分散在不同设备/机构,签名时各方算「部分签名」再拼成一个完整签名,全程谁都拿不到完整私钥。普通助记词钱包则是一整把私钥对应一串 12/24 个单词,谁拿到助记词谁就完全控制钱包。
MPC 钱包没有种子短语,丢了手机怎么办?
恢复不靠「找那张纸」,靠「重新验证身份后重新签发一份碎片」:旧设备锁定,你通过邮箱/人脸/恢复联系人验证身份,服务商给新设备重新签发一份 share,地址和链上历史不变。代价是这份「可恢复性」依赖服务商还在、且愿意配合。
MPC 钱包安全吗?比助记词钱包更安全吗?
要看对谁、比什么。MPC 解决了助记词被偷/被拍/被忘导致的永久损失,但把风险转移成「得信任服务商」。密码学没问题,出事都在实现上:BitForge 漏洞影响过 ZenGo/Coinbase/Binance,2026 年 7 月 Coinkite Coldcard 熵弱点造成约 1.3 亿美元损失。所以「是不是 MPC」不是安全保证,「谁管碎片、实现有没有被审计」才是。
MPC 钱包和多签钱包有什么区别?
多签用多把独立私钥,规则写在链上智能合约,签名人公开可查,代价是手续费高、链支持少;MPC 把一把钥匙拆几份,链下协调,只吐一个普通签名,手续费低、几乎所有链能用、不暴露结构,但没有链上可审计性。一句话:多签「公开、可审计、贵」,MPC「私密、通用、省」。
MPC 钱包是纯自托管吗?还是也算托管?
看碎片谁保管。碎片全在你自己的设备 + 自己的加密备份里,服务商只帮你算签名,就接近自托管;但很多消费级 MPC(ZenGo 2-of-2、Binance Web3 钱包 2-of-3)有一份碎片在服务商服务器上,严格说是「半托管」——服务商不跑路、不冻结,你才真正掌握资产。选之前问清「每份碎片在哪、恢复时谁说了算」。
谁最适合用 MPC 钱包?
想自托管、但怕丢助记词的普通人:记不住 12 个单词、换手机频繁、想留继承入口的人。大额长期持有仍该用硬件钱包 + 助记词(黄金标准);只想省事能接受全托管的,直接交易所托管。MPC 是中间档——「省心」和「自控」之间的 2026 主流默认值。
MPC 钱包要收费吗?
基础钱包大多免费(ZenGo 基础版、Coinbase Wallet、Binance Web3 钱包不收月费),进阶安全功能要订阅(ZenGo Pro 约 $9.99/月);机构级 MPC(Fireblocks、Cobo)按基础设施/托管服务收费,不是给个人用的。个人选消费级 MPC 通常不用额外花钱。
MPC 会不会彻底取代助记词钱包?
短期是「并存 + 分层」。2026 年币安、Coinbase 已把核心钱包架构迁到 MPC,MPC 正成为主流日常自托管默认;但硬件钱包 + 助记词在「大额、长期、完全离线」场景仍是黄金标准,多签在「团队/机构共同管理」场景不可替代。更合理是分层:小额定投用 MPC 图省心,大额冷存储用硬件钱包。
延伸阅读
- 加密货币钱包完全指南:热钱包、冷钱包、交易所钱包一篇看懂 — MPC 所属的钱包基础知识
- 加密货币钱包推荐:冷钱包 vs 热钱包 vs 交易所钱包怎么选 — 先分清三大钱包类型
- MetaMask vs Trust Wallet 2026 对比:哪个钱包更适合你 — 助记词钱包时代的代表对比
- 加密货币助记词与私钥安全保管终极指南 — MPC 想解决的那个「藏钥匙」难题
- 什么是账户抽象?ERC-4337 钱包与智能钱包的未来 — 无种子钱包的另一条技术路线
- DeFi 授权安全:如何撤销不再使用的合约授权 — 无论哪种钱包都要做的授权清理
- 链上指南 — 更多区块链科普与链上操作教程
数据核查说明:MPC 钱包的密钥分片/门限签名机制、主流钱包碎片布局(ZenGo 2-of-2、Binance Web3 钱包 2-of-3、Cobo m-of-n)、BitForge(CVE-2023-33242)与 TSSHOCK 漏洞、Coinkite Coldcard 熵弱点(约 1.3 亿美元)等事实于 2026-10-01 核查,来源见下方脚注13672458。各家钱包的功能、支持链数、订阅价格会随时间变动,具体以官方最新信息为准。
本文不构成投资或安全建议。钱包方案没有绝对安全,MPC 钱包存在服务商依赖、实现漏洞、身份凭证被接管、残余钓鱼与授权等风险,请根据自身情况选择,并遵守所在地法律法规。
Footnotes
-
MPC 钱包机制:密钥碎片(key share)、门限签名(TSS)、分布式密钥生成(DKG)、部分签名经拉格朗日插值聚合为普通链上签名、完整私钥在生成与签名全程从未存在;MPC 与多签的区别(链下协调 vs 链上合约)。来源:Binance Academy、Ledger Academy、MoonPay、Cobo 文档。 ↩ ↩2 ↩3 ↩4 ↩5 ↩6 ↩7
-
MPC 的权衡与恢复:助记词恢复被评为「差」(依赖实体备份、丢/泄即永久损失);MPC 恢复被评为「优」(重新验证 + 重签碎片、旧设备锁定);MPC 的代价为服务商依赖、实现信任、残余钓鱼/授权风险;「MPC 需要信任服务商,种子短语需要信任自己保管一张纸数十年」。来源:The Block Research、MoonPay、Cobo。 ↩ ↩2 ↩3 ↩4 ↩5
-
主流碎片布局:ZenGo 2-of-2(设备 + 服务器);Binance Web3 钱包 2-of-3(设备 + 币安服务器 + 加密云端备份);Cobo 提供组织托管 2-of-2 与用户自托管 m-of-n。来源:Zelcore Academy、Cobo 产品手册。 ↩ ↩2 ↩3 ↩4 ↩5 ↩6 ↩7
-
BitForge(2023-08 披露,CVE-2023-33242):Fireblocks 发现 GG-18/GG-20、Lindell17 实现缺陷,影响 ZenGo/Coinbase/Binance,均在 90 天披露窗口内修复;TSSHOCK(Black Hat 2023)演示恶意方可在 1–2 次签名中提取密钥。来源:Fireblocks、公开披露记录。 ↩ ↩2 ↩3 ↩4
-
Coinkite Coldcard 熵弱点(2026-07 披露):Coldcard 固件生成种子短语时熵不足,攻击者可重新生成被泄露助记词,损失高达约 1.3 亿美元,连正确备份助记词的用户也受影响。来源:Zelcore Academy「Beyond the Seed Phrase」。 ↩ ↩2 ↩3
-
MPC/TSS 与 Shamir 秘密共享(SSS)的区别:SSS 在签名时必须把完整私钥重拼到单台设备,重新形成单点故障;TSS/MPC 全程不重建。来源:Zelcore Academy。 ↩ ↩2
-
MPC vs 多签:多签为多把独立私钥 + 链上智能合约(手续费高、链支持少、签名人公开可查);MPC 为一把钥匙的碎片 + 链下协调(手续费低、通用、私密、缺链上可审计性)。来源:Binance Academy、Ledger Academy。 ↩ ↩2
-
2026 主流 MPC 钱包:ZenGo(2-of-2、无种子、三因子恢复、自 2018 无漏洞被利用、约 70+ 链、ZenGo Pro 约 $9.99/月、跑路兜底经 Coincover);Coinbase Wallet(MPC + 自托管、EVM/Solana/BTC/Base、开源 cb-mpc);Fireblocks(机构龙头、SOC 2 Type II、70+ 链、累计转账超 6 万亿美元)。来源:spark.money、G2、Bitget Academy 等 2026 汇总。 ↩ ↩2 ↩3 ↩4 ↩5 ↩6 ↩7