

⚠️ Lee esto primero: antes de comprar o retirar necesitas una cuenta: usa el enlace de registro (por ejemplo, "Registrarse") o el código de invitación BINANBT para registrarte en Binance y obtener la recompensa de bienvenida (20 % de reembolso en comisiones + hasta $19.800). "No aparece en mi cartera" y "desapareció de verdad" son dos problemas distintos; aclara el orden de diagnóstico antes de actuar.
Puntos clave (TL;DR):
- Saldo cero no significa que las cripto se hayan ido. La cartera es un visor y un firmador; la verdad está en la cadena. Revisa tu dirección en un explorador antes de entrar en pánico.
- Ocho causas por probabilidad: red equivocada > cuenta equivocada > token no importado > token oculto > migración de contrato > subcuenta del exchange > robo real > dirección o cadena equivocada.
- Una frase semilla deriva muchas direcciones. Una dirección por defecto vacía tras restaurar suele ser otra cuenta o ruta, no una cartera perdida.
- Que un token no aparezca suele significar que la cartera no lo reconoce. Los ERC-20, BEP-20 y SPL necesitan soporte o importación del contrato; muchas monedas falsas comparten nombre y símbolo, así que solo vale la dirección del contrato.
- Una transferencia saliente que no autorizaste es un robo real. Primero frena la hemorragia: dispositivo limpio, cartera nueva, mover lo que quede, revocar aprobaciones y denunciar.
- Nunca pagues una "recuperación" por adelantado. Quien pida frase semilla, clave privada, código de verificación o acceso remoto está ejecutando una segunda estafa.
Índice
- Respuesta en una línea: invisible o realmente perdido
- Paso uno: revisa la dirección en un explorador
- Ocho causas, de la más común a la más grave
- Causa 1: red equivocada
- Causa 2: cuenta o ruta de derivación equivocada
- Causa 3: la cartera no reconoce el token
- Causa 4: token oculto o marcado
- Causa 5: migración, cambio de nombre o deslistado
- Causa 6: fondos en otra subcuenta del exchange
- Causa 7: robo real
- Causa 8: dirección, cadena o contrato equivocado
- Tabla de diagnóstico
- Si fue un robo: lista de frenado en 30 minutos
- Antes de importar un token, verifica el contrato
- Seis cosas que no debes hacer
- Prevención: que lo "invisible" sea menos probable
- 💰 Reembolso de Binance: código BINANBT
- Preguntas frecuentes
- Lecturas relacionadas
Respuesta en una línea: invisible o realmente perdido
Cuando los tokens desaparecen de la cartera, primero decide si están invisibles o si ya se transfirieron. Los dos casos exigen respuestas opuestas.
Hay un solo movimiento de diagnóstico: pega la dirección de tu cartera en el explorador de bloques de la red correcta y lee el saldo y el historial.
- El saldo sigue ahí y no hay salidas no autorizadas → el activo no se perdió; el problema es la visualización, la red o la cuenta.
- El saldo bajó o hay una salida/aprobación que no reconoces → el activo se movió; trátalo como robo.
- El saldo está pero el token no aparece en la lista → la cartera no lo reconoce; importa el contrato.
- El saldo está en otra dirección → restauraste otra cuenta o ruta de derivación.
Una cartera no es una caja fuerte; es una ventana a los activos on-chain y una herramienta para firmar. Los activos nunca están dentro de la cartera, sino en la blockchain. Por eso "desapareció de mi cartera" es una frase imprecisa.
Paso uno: revisa la dirección en un explorador
1. Copia la dirección correcta
Abre la página de recibir de la cartera y copia la dirección de la cuenta actual. No copies desde el historial de transacciones: el historial puede contener direcciones parecidas plantadas por ataques de envenenamiento, y una copia equivocada puede enviar tu próxima transferencia a un estafador.
2. Elige el explorador de la red
| Red | Explorador | Activos habituales |
|---|---|---|
| Ethereum | etherscan.io | ETH, ERC-20 (USDT, USDC, LINK, etc.) |
| BNB Smart Chain | bscscan.com | BNB, BEP-20 |
| Arbitrum | arbiscan.io | ETH, ERC-20 en Arbitrum |
| Base | basescan.org | ETH, ERC-20 en Base |
| Polygon | polygonscan.com | POL, ERC-20 en Polygon |
| Tron | tronscan.org | TRX, TRC-20 (USDT habitualmente) |
| Solana | solscan.io | SOL, tokens SPL |
| Bitcoin | mempool.space o blockchair.com | BTC, Ordinals |
3. Mira tres lugares
- Saldo nativo: ETH, BNB, TRX, SOL, BTC.
- Tokens: la lista ERC-20/BEP-20/SPL; algunos exploradores la pliegan por defecto.
- Transacciones / transferencias de tokens: ordenadas por fecha; fíjate en las salidas y en las interacciones que no recuerdes.
4. Busca por contrato si el token no aparece
Si conoces la dirección del contrato, pégala en el buscador del explorador y revisa los holders y tu saldo. No busques solo por el nombre del token, porque cualquiera puede desplegar uno con el mismo nombre.
5. Revisa todas las cadenas
La misma dirección EVM (0x...) suele existir en Ethereum, BNB Chain, Polygon, Arbitrum, Base y otras, pero los saldos son independientes. Misma dirección no significa misma red.
Ocho causas, de la más común a la más grave
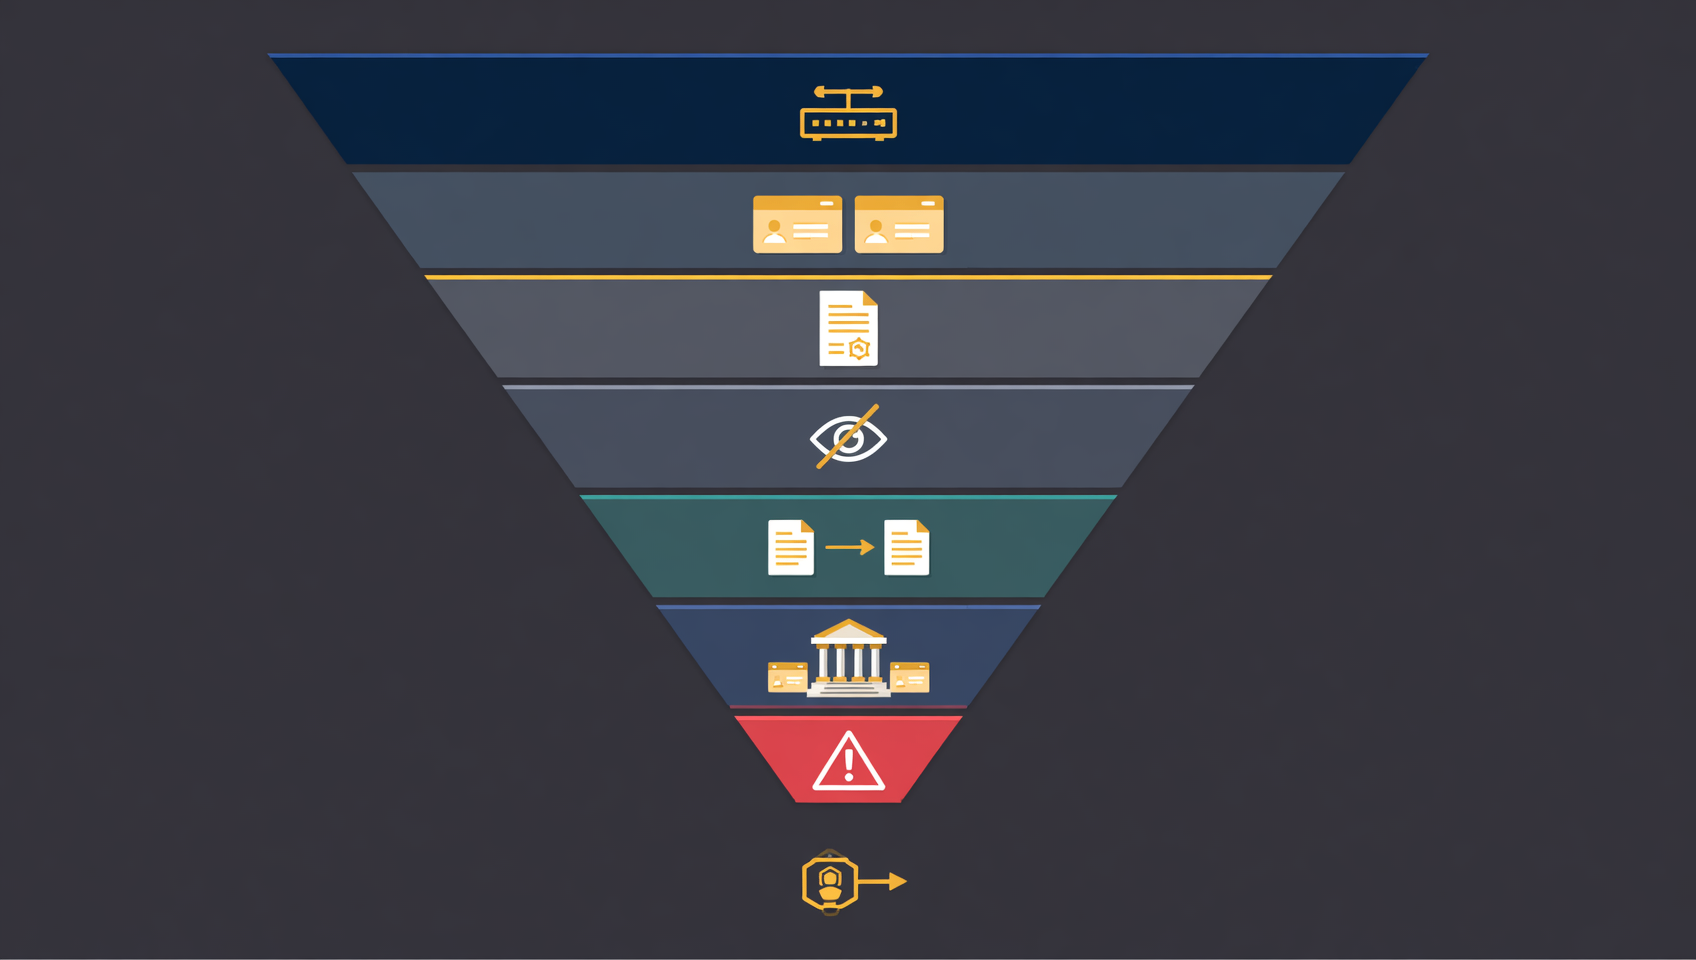
Las cinco primeras son "el activo está, pero no se muestra". La sexta es "el activo está en otro sitio". Las dos últimas son pérdida real o errores irreversibles.
Causa 1: red equivocada
La misma dirección puede existir en varias cadenas EVM, pero cada cadena tiene sus propios activos. No verás USDT en BNB Chain con la cartera en Ethereum, ni USDC de Ethereum con la cartera en BNB Chain.
Situaciones típicas:
- Retiraste de un exchange por BEP-20 pero la cartera está en Ethereum.
- Recibiste USDC en Polygon pero la cartera muestra Ethereum.
- Añadiste un RPC personalizado que conecta a una testnet u otra cadena.
Cómo comprobarlo: consulta la dirección en el explorador de cada cadena. La cadena que muestra el saldo es la que debes seleccionar.
Qué hacer: cambia de red en la cartera. Si debes añadir una red manualmente, copia RPC, Chain ID y URL del explorador solo de la documentación oficial de la cadena, nunca de un desconocido.
Nota: la misma dirección no significa transferencia entre cadenas. Enviar USDT de Ethereum a una dirección de BSC no lo mueve de cadena; son dos libros contables independientes para la misma dirección.
Causa 2: cuenta o ruta de derivación equivocada
Una frase semilla deriva innumerables direcciones y la cartera muestra solo una por defecto. Por eso es común que "la dirección cambió al restaurar".
Situaciones habituales
- MetaMask tiene Cuenta 1, 2 y 3; normalmente usas la 2 pero abres la 1.
- Una hardware wallet se conecta con otra ruta de derivación (por ejemplo, Ledger Live vs. Legacy) y muestra otro conjunto de direcciones.
- Importas la frase semilla en otra cartera cuyo path por defecto es distinto, así que la primera dirección no es la original.
- Una cartera de Bitcoin usa otro tipo de dirección (Legacy, SegWit, Taproot) y deriva direcciones distintas de la misma semilla.
Cómo comprobarlo
Busca en el explorador la dirección que recibió los fondos y mira si aún tiene saldo. Luego vuelve a la cartera y compara direcciones cuenta por cuenta hasta encontrar la coincidencia exacta.
Qué hacer
- Cartera software: añade cuentas y compara direcciones; no crees una frase semilla nueva.
- Hardware wallet: reconecta, elige "añadir cuenta" y busca la dirección con saldo en las distintas rutas.
- Cartera Bitcoin: cambia el tipo de dirección o de script usado al restaurar para encontrar la original.
Clave: una dirección por defecto vacía no significa que la frase semilla esté mal. Confirma la dirección y luego juzga la cartera.
Causa 3: la cartera no reconoce el token
Las carteras solo muestran tokens que conocen. Un token nuevo, oscuro o de otra cadena puede ser completamente invisible.
La detección de tokens de MetaMask cubre Ethereum, Linea, Avalanche, BNB Smart Chain, Polygon, Arbitrum, Optimism, Base, zkSync y Solana, pero no todos los tokens ni redes se detectan automáticamente1.
Importación manual (ejemplo MetaMask)
- Abre la pestaña Tokens de la cartera.
- Abre el menú de la lista y elige "Importar tokens".
- Selecciona "Token personalizado" y pega la dirección del contrato.
- La cartera suele rellenar símbolo y decimales; confirma que coincidan.
- Importa y vuelve a la lista de activos.
Clave: solo vale la dirección del contrato
Los nombres y símbolos se falsifican fácilmente. Cualquiera puede desplegar un token llamado "USDT" con símbolo "USDT". Verifica el contrato en la web oficial, la documentación, la página de CoinGecko/CoinMarketCap o el contrato verificado en el explorador2.
Si el saldo sigue en cero después de importar
- Confirma la red.
- Confirma que el contrato pertenece a esa red.
- Confirma que la dirección de la cartera es la que tiene el token.
- Revisa el saldo de esa dirección para ese contrato en el explorador.
Causa 4: token oculto o marcado
Las carteras ocultan tokens sin saldo, de bajo valor o sospechosos para evitar clics accidentales. No es una pérdida.
Disparadores habituales
- El saldo es cero y la cartera lo oculta por defecto.
- El precio es muy bajo y se agrupa como "token de bajo valor".
- Llegó por un airdrop no solicitado y se marca como spam.
- Lo ocultaste tú antes.
Cómo encontrarlo
Abre los ajustes de activos o tokens, desactiva "ocultar tokens sin saldo" y revisa las listas de ocultos, bajo valor o sospechosos. La ruta exacta cambia según cartera y versión.
Aviso de seguridad
No interactúes con tokens de airdrops no solicitados. El token en sí normalmente no puede vaciar la cartera, pero la web que promociona, la aprobación que pide o una firma permit sí. Lo más seguro es ocultarlo, no cambiarlo, aprobarlo ni hacer clic en su enlace.
Causa 5: migración, cambio de nombre o deslistado
Un proyecto puede desplegar un contrato nuevo y migrar a los holders. El saldo del contrato antiguo sigue on-chain, pero la cartera puede dejar de ponerle precio y el exchange puede deslistarlo.
Situaciones típicas
- El proyecto actualiza el contrato y pide cambiar 1:1 o reclamar según una instantánea.
- El token cambia de nombre o ticker y la lista de la cartera no se ha actualizado.
- Un exchange deslista el token; sigue on-chain pero sin precio de mercado.
- El proyecto hace un rug pull; el saldo antiguo existe pero no vale nada.
Cómo comprobarlo
- Lee anuncios oficiales, documentación y cuentas sociales del proyecto (ojo con los impostores).
- Revisa la actividad del contrato antiguo y si se anunció una dirección nueva.
- Consulta CoinGecko/CoinMarketCap por avisos de migración o deslistado.
Qué hacer
Entra en la página de migración solo desde el anuncio oficial y verifica el contrato nuevo. No confíes en enlaces de migración por mensaje privado y nunca introduzcas la frase semilla. Una migración suele requerir una firma o enviar el token antiguo, no tu clave privada.
Causa 6: fondos en otra subcuenta del exchange
Si las cripto siguen en un exchange, revisa todas las subcuentas antes de asumir que se perdieron.
Ubicaciones habituales
- Cuenta de fondos (Funding): donde suelen caer los depósitos.
- Cuenta spot: la de trading.
- Earn: ahorro flexible, productos bloqueados, staking, inversión dual.
- Cuenta de futuros: usada como margen, aparece disponible u ocupada.
- Cuenta C2C/P2P: saldos de trading fiat.
- Saldos polvo colapsados: restos pequeños que la interfaz esconde.
Cómo comprobar
- Revisa el historial de transacciones y transferencias internas del exchange.
- Mira las posiciones de Earn o ahorro.
- Revisa órdenes abiertas; los fondos pueden estar congelados por una orden sin ejecutar.
- Usa el txid de retiro en el explorador para confirmar si llegó a la cadena.
Los saldos del exchange no son autocustodia. La plataforma muestra su propio libro, no tu saldo on-chain; si la plataforma falla, tu reclamación depende de sus reglas y de la ley local.
Causa 7: robo real
Si el explorador muestra un saldo reducido y una salida que no hiciste, el activo puede haber sido robado. Hay tres rutas habituales:
1. Fuga de frase semilla o clave privada
El atacante importa la cartera en cualquier dispositivo y transfiere los activos. Cambiar la contraseña no ayuda: solo cifra un archivo local, no la cadena.
2. Firma maliciosa
Firmaste un approve, un permit u otra autorización en una web de phishing, dando permiso para mover un token. La cartera muestra "aprobación", no "transferencia", y es fácil pasarlo por alto.
3. Aprobaciones antiguas explotadas
Aprobaste un token a un DApp hace meses; un fallo del contrato o un proyecto malicioso usa ese permiso para vaciar el token. Revocar detiene futuras transferencias, pero no recupera lo que ya salió.
Cómo confirmarlo
- Revisa la contraparte, la hora y el importe de la salida.
- Busca registros de
Approve,PermitoIncrease Allowance. - Busca transferencias entrantes minúsculas (envenenamiento de direcciones o dust), y compara las direcciones a las que enviaste después.
Qué hacer
Sigue de inmediato la lista de frenado de abajo. No busques primero un "servicio de recuperación".
Causa 8: dirección, cadena o contrato equivocado
Esta categoría suele ser irreversible; cuanto antes contactes con el destinatario o la plataforma, mejor.
1. Dirección equivocada
Si la dirección es de otra persona, solo ella puede devolver los fondos. Ni la cartera ni el exchange pueden revertir una transacción on-chain.
2. Cadena equivocada
- El destino es una dirección EVM que controlas: cambia a la red correcta e importa el contrato; el activo suele seguir visible.
- El destino es una dirección de depósito de un exchange: contacta con soporte de inmediato con txid, activo, importe, dirección de envío, dirección de destino y red equivocada. La recuperación depende de la política de la plataforma y no está garantizada.
- El destino está en una cadena no soportada: puede perderse para siempre.
3. Enviado a la dirección del contrato del token
Enviar tokens ERC-20 al propio contrato del token suele hacerlos irrecuperables, porque el contrato no tiene una clave privada para firmar una salida; salvo que incluya una función de rescate, los tokens quedan bloqueados para siempre3.
4. Enviado a un contrato sin función de recepción
Algunos contratos no pueden recibir ETH o tokens; la transferencia puede fallar o bloquear los fondos. Revisa si la transacción tuvo éxito o falló. Si tuvo éxito pero el activo no llegó, probablemente entró en el contrato.
Tabla de diagnóstico
| Lo que ves | Causa más probable | Siguiente paso |
|---|---|---|
| La cartera muestra cero, el exchange dice que el retiro salió | Red, cuenta o token no importado | Revisa la dirección de destino con el txid |
| La dirección es correcta pero el token no está | Token no reconocido | Importa la dirección del contrato |
| El token aparece pero el saldo es cero | Red, cuenta o contrato equivocado | Cambia red, cuenta y contrato |
| Hay saldo pero el precio es cero | Sin fuente de precio o liquidez | Revisa pools DEX y operaciones reales |
| La dirección cambió al restaurar | Otra ruta de derivación o cuenta | Compara cuentas con la dirección original |
| Falta saldo en el exchange | Cuenta de fondos/Earn/futuros o congelado | Revisa transferencias internas y posiciones |
| Salida desconocida | Fuga de semilla, firma maliciosa, aprobación antigua | Sigue la lista de frenado |
| La transferencia salió pero el destinatario no tiene nada | Dirección, cadena o contrato equivocado | Contacta con destinatario/plataforma; guarda el txid |
Si fue un robo: lista de frenado en 30 minutos
Primero frena la hemorragia; después investiga. El orden incorrecto puede dejar que el atacante se lleve lo que queda.
- Deja de usar el dispositivo antiguo: desconéctalo y no sigas operando la cartera ahí.
- Crea una cartera nueva: genera una frase semilla nueva en un dispositivo limpio; no reutilices la antigua.
- Mueve lo que quede: envía los activos restantes a la dirección nueva; deja suficiente para gas.
- Revoca aprobaciones: después de mover, revoca las aprobaciones de la dirección antigua con una herramienta como Revoke.cash. Si la semilla se filtró, revocar no basta porque el atacante puede volver a firmar.
- Guarda pruebas: dirección robada, cada txid, horas, activos, importes, direcciones de contraparte y capturas de la web de phishing.
- Denuncia y contacta plataformas: si los fondos llegaron a un exchange con KYC, denuncia rápido para que las autoridades pidan la congelación. Un particular que contacta con soporte normalmente no puede congelar la cuenta de otro.
Para las rutas de recuperación completas, los materiales de denuncia y los patrones de segunda estafa, consulta la guía de robo de MetaMask enlazada abajo.
Antes de importar un token, verifica el contrato
La dirección del contrato es la única identidad; el nombre y el símbolo no. Verifica en este orden:
- Web o documentación oficial: la página del token suele listar el contrato.
- CoinGecko / CoinMarketCap: el campo de contrato de la página del token, con la red correcta seleccionada.
- Explorador de bloques: busca el contrato, revisa verificación, creador, número de holders y actividad.
- Cruce: al menos dos fuentes independientes deben coincidir antes de importar.
No uses direcciones de contrato de:
- Mensajes privados, reenvíos de grupos o mensajes "oficiales".
- Enlaces adjuntos a un token recibido por airdrop.
- Anuncios de buscador (a menudo sitios de phishing).
- El nombre o símbolo de un token desconocido en tu cartera.
Seis cosas que no debes hacer
- Nunca des tu frase semilla, clave privada, contraseña ni código 2FA a nadie. El soporte oficial nunca lo pide.
- Nunca confíes en un servicio de recuperación que cobra por adelantado. El rastreo y la congelación reales no empiezan con un pago en cripto por mensaje privado.
- Nunca hagas clic en enlaces dentro de tokens de airdrop no solicitados. Pueden llevar a phishing o aprobaciones maliciosas.
- Nunca firmes ni apruebes en una web que no reconoces. Lee si es transferencia, aprobación o permit.
- Nunca envíes una tarifa de activación, gas o depósito para "recuperar" fondos. Es el guion habitual de una segunda estafa.
- Nunca sigas operando en un dispositivo comprometido. El malware puede cambiar direcciones del portapapeles o capturar tu frase semilla.
Prevención: que lo "invisible" sea menos probable
- Registra dirección, red y contrato: guarda una nota offline para comparar al cambiar de cartera.
- Separa las cadenas: la misma dirección funciona en muchas cadenas, pero los activos son independientes; confirma la red antes de enviar.
- Solo vale el contrato: nunca juzgues un token por nombre o símbolo, y no copies contratos de chats.
- Usa cartera fría para importes grandes: deja en la caliente solo dinero de gasto.
- Revisa aprobaciones cada mes: revoca permisos de DApp que no uses, sobre todo los ilimitados.
- Copia la frase semilla offline: sin fotos, sin nube, sin apps de mensajería.
- Prueba con poco: dirección, red o plataforma nuevas: envía primero una cantidad pequeña.
- Oculta tokens desconocidos; no interactúes: ni swap, ni aprobación, ni enlaces.
💰 Reembolso de Binance: código BINANBT
Los nuevos usuarios que introducen el código de invitación BINANBT al registrarse obtienen un 20 % de reembolso en comisiones de trading, útil si operas con frecuencia. Este artículo contiene un enlace de referido; podemos recibir una recompensa si te registras a través de él, sin coste adicional para ti.
- Reembolso: 20 % de las comisiones de trading, permanente; cuanto más operas, más ahorras.
- Paquete de bienvenida: hasta $19.800, desbloqueado por tareas; no es efectivo por registrarte.
- Cómo obtenerlo: introduce BINANBT en el campo de código de invitación al registrarte; es la forma más fiable.
- Importante: registrarte directamente en la app no te da ningún incentivo de nuevo usuario. Un registro dentro de la app no queda vinculado a ninguna invitación, así que el paquete de $19.800 y el reembolso del 20 % no se aplican. Usa el enlace de registro o introduce el código BINANBT.
👉 Regístrate en Binance y obtén el 20 % de reembolso
Preguntas frecuentes
Mis tokens no aparecen pero el historial de transacciones sigue ahí. ¿Dónde están?
Pega la dirección de tu cartera en un explorador de bloques y revisa el saldo actual y los tokens. Si el saldo on-chain sigue ahí, no se perdieron: la cartera no los muestra, normalmente por red equivocada, cuenta equivocada, token no importado u oculto. Si hay una transferencia saliente que no autorizaste, trátalo como robo.
¿Por qué mi cartera no ve un token que está en la misma dirección?
Las carteras solo muestran tokens que reconocen. Los ERC-20, BEP-20 y SPL necesitan soporte o importación manual del contrato; el mismo ticker en otra cadena es otro contrato, así que la red equivocada lo oculta. Además, la cartera puede ocultar tokens sin saldo o de bajo valor y marcar como sospechosos los airdrops no solicitados.
Restauré mi cartera y la dirección cambió. ¿Perdí mis fondos?
Normalmente no: restauraste otra cuenta. Una frase semilla puede derivar muchas direcciones, y distintas carteras, tipos de dirección y rutas de hardware muestran valores por defecto diferentes. Busca en el explorador la dirección que recibió los fondos y luego añade esa cuenta o elige la ruta de derivación correcta.
¿Se puede recuperar cripto enviado a la red equivocada?
Depende. Si el destino es una dirección EVM que tú controlas, cambia a la red correcta e importa el contrato; el activo suele seguir ahí. Si enviaste a una dirección de depósito de un exchange en la red equivocada, contacta de inmediato con soporte; no está garantizado. Si fue a una cadena no soportada o a un contrato, puede perderse para siempre.
Un token de mi cartera está marcado como sospechoso. ¿Puedo usarlo?
No interactúes con él. Cualquiera puede desplegar un token por unos dólares y enviarlo a cualquier dirección, usando el mismo nombre y símbolo que una moneda real. Verifica el contrato en la web oficial, la documentación o el explorador. Que un token aparezca en tu cartera no significa que tenga valor ni que sea seguro cambiarlo o aprobarlo.
Mi cartera muestra precio cero para un token. ¿Significa que no vale nada?
No necesariamente. Los precios de la cartera vienen de fuentes externas, y los tokens nuevos, oscuros o sin liquidez pueden no tener cotización. Juzga el valor por el saldo on-chain, el contrato, la liquidez en DEX y las operaciones reales, no por el número en dólares de la cartera.
¿Cómo distingo un robo de un problema de visualización?
Revisa las transferencias salientes en el explorador. Si el saldo sigue en tu dirección y no hay transferencias que no autorizaste, es un problema de visualización o de red. Si ves una salida desconocida, una aprobación o una firma permit y el saldo bajó, es un robo. Deja el dispositivo antiguo, crea una cartera nueva, mueve lo que quede, revoca aprobaciones y denuncia.
¿Son confiables quienes ofrecen recuperar mi cripto?
Casi nunca. El rastreo y la congelación reales los hacen autoridades, equipos de cumplimiento de exchanges y empresas de análisis blockchain, no alguien que cobra en un mensaje privado. Quien pida frase semilla, clave privada, código de verificación o acceso remoto, o exija una tarifa de activación o gas por adelantado, está ejecutando una segunda estafa.
Lecturas relacionadas
- Robo en MetaMask: cómo recuperar fondos en 2026
- Tutorial de MetaMask 2026: descarga, creación y copia de seguridad
- Carteras frías y hardware wallets: guía completa 2026
- Tipos de dirección Bitcoin: 1 vs 3 vs bc1q vs bc1p
- Guía de seguridad para airdrops: falsos drops y phishing de firmas
- Guía de retirada en Binance: redes, direcciones y memo
- Más guías de cartera y seguridad
Descargo de responsabilidad: este artículo tiene fines educativos y no constituye asesoramiento financiero, de inversión ni legal. Las interfaces de carteras, contratos, exploradores y exchanges cambian con cada versión; para operar, sigue las páginas oficiales. Las transacciones on-chain son irreversibles y enviar a una dirección, cadena o contrato equivocados puede destruir activos de forma permanente; este artículo no promete ningún resultado de recuperación. Nunca compartas tu frase semilla, clave privada, contraseña, keystore ni código 2FA, y desconfía de cualquier "servicio de recuperación" que pida un pago por adelantado o una transferencia de cripto. Los servicios de criptoactivos están restringidos en algunos países y regiones; confirma primero la ley local.
Footnotes
-
Fuente: artículo de soporte de MetaMask "How to display tokens in MetaMask", consultado el 3 de noviembre de 2026: la detección de tokens cubre Ethereum, Linea, Avalanche, BNB Smart Chain, Polygon, Arbitrum, Optimism, Base, zkSync y Solana; se activa en Settings → Security & Privacy → Autodetect tokens (extensión) o Settings → Advanced (móvil); la importación manual está en Tokens → Import tokens → Custom token. ↩
-
Fuente: documentación de soporte y comunidad de MetaMask: los nombres y símbolos de tokens pueden duplicarse; solo la dirección del contrato es única; no se debe interactuar con airdrops no solicitados ni tokens sospechosos. Consultado el 3 de noviembre de 2026. ↩
-
Fuente: Etherscan y notas de implementaciones ERC-20 principales: una dirección de contrato de token no tiene clave privada correspondiente, por lo que los tokens enviados al contrato normalmente no se pueden recuperar salvo que el contrato incluya una función de rescate; las implementaciones varían. ↩