⚠️ Lee esto primero: comprar cripto y retirarlo empiezan igual, con una cuenta en un exchange. No pulses «registrarse» directamente en la app: solo los registros mediante el enlace de registro (p. ej., «Registrarse») o con el código de invitación BINANBT desbloquean las recompensas de nuevo usuario de Binance (20% de reembolso en comisiones más un paquete de bienvenida de hasta 19.800 dólares).
Puntos clave (TL;DR):
- Una cold wallet mantiene la clave privada fuera de línea y firma dentro del dispositivo. Elimina el riesgo del «hacker remoto», pero no otros tres: cómo se generó la semilla, quién manipuló el dispositivo antes y qué apruebas.
- Las dos mayores pérdidas de autocustodia de 2026 no rompieron un dispositivo de forma remota. Un fallo de firmware de Coldcard de 2021 produjo semillas débiles; Galaxy Research confirmó unos 1.367 BTC (~88,6 M$) robados1. Algunas unidades Ledger vendidas por un distribuidor llevaban implantes LTE ocultos, con pérdidas estimadas por encima de 86 millones de dólares2.
- «Verificación de autenticidad superada» no significa seguro. La comprobación de Ledger valida el elemento seguro; la placa añadida detrás de la pantalla es invisible para ella. Cuando robaron la clave de verificación de Keystone, hasta la comprobación de «dispositivo genuino» pudo falsificarse3.
- Actualizar el firmware no arregla una semilla antigua. El firmware corregido de Coldcard solo garantiza que las semillas futuras sean aleatorias. Una semilla débil sigue siendo débil: crea una cartera nueva, genera una semilla nueva y mueve los fondos.
- Conclusión en una frase: el valor de una cold wallet no está en qué dispositivo compras, sino en comprar directo + generar tu propia semilla + multisig para saldos grandes. El dispositivo es un eslabón de esa cadena.
¿Qué es una cold wallet? En una frase: una cold wallet mantiene la clave privada lejos de internet y realiza cada firma dentro de un dispositivo desconectado; la cartera hardware es su forma más común. Su promesa central es estrecha y absoluta: la clave privada nunca sale del dispositivo. Lo conectas por USB o escaneas un QR, firma internamente y la transacción firmada vuelve al ordenador para difundirse.
Esa promesa es real y solo cubre una parte del riesgo. Los incidentes de 2026 pasaron por alto el punto de control «la clave sale del dispositivo»: algunas semillas nunca fueron lo bastante aleatorias y algunos dispositivos habían sido modificados antes de que el dueño los encendiera. Entender qué protege y qué no protege una cold wallet es más útil que memorizar marcas.
Índice
- Qué protege realmente una cold wallet
- Tres incidentes de 2026 que cambiaron la forma de elegir
- Contraintuitivo: bloquea la red, no la fábrica
- El modelo de riesgo de tres capas
- Cómo elegir: cinco carteras hardware comparadas
- Tu primera hora: seis pasos obligatorios
- Saldos grandes: multisig y reparto
- Seis mitos que han costado dinero real
- 💰 Reembolso de Binance: código BINANBT
- Preguntas frecuentes (FAQ)
- Lecturas recomendadas
Qué protege realmente una cold wallet
Una cold wallet protege la clave privada de la exposición a internet: malware, acceso remoto, secuestro del portapapeles y webs de phishing. Una hot wallet expone todo eso en una máquina conectada. Una cold wallet traslada la firma a un dispositivo que nunca toca la red, así que un portátil infectado no puede extraer la clave.
| Dimensión | Cuenta de exchange | Hot wallet (p. ej., MetaMask) | Cold wallet (hardware) |
|---|---|---|---|
| Quién guarda la clave | El exchange | Tú, en software | Tú, en un dispositivo desconectado |
| Exposición a la red | Ninguna (pero la plataforma puede bloquearte) | Alta | Baja: la firma es offline |
| Vía principal de robo | Brecha de la plataforma, robo de cuenta | Firmas maliciosas, extensiones, malware | Generación de semilla, cadena de suministro, lo que firmas |
| Uso diario | Lo más fácil | Fácil | Conectar o escanear, algo más lento |
| Ideal para | Saldo para operar, corto plazo | Importes pequeños, DApps frecuentes | Grandes tenencias a largo plazo |
La fila clave es «vía principal de robo»: los tres tipos de cartera fallan de formas completamente distintas. Los exchanges fallan por riesgo de plataforma y de cuenta. Las hot wallets fallan cuando firmas algo que no debías. Las cold wallets fallan en el propio dispositivo y en la generación de la semilla. Por eso «compré una cartera hardware, estoy a salvo» solo es cierto si tu riesgo anterior era el phishing de una hot wallet.
Tres incidentes de 2026 que cambiaron la forma de elegir
2026 dañó la reputación de las carteras hardware más que ningún año anterior: tres incidentes golpearon la generación de semillas, la cadena física de suministro y los datos de clientes. Apuntan a una conclusión: el dispositivo es un eslabón y cualquier eslabón puede romperse.
Incidente uno: el fallo de aleatoriedad de Coldcard (~88,6 M$)
El 30 de julio de 2026, el equipo de seguridad de Block comunicó a Coinkite un problema de firmware con cinco años de antigüedad. En una integración de marzo de 2021, una comprobación #ifndef verificaba si el RNG hardware estaba definido en lugar de habilitado; como el valor era 0, la comprobación pasaba y la generación de semillas se dirigía en silencio al PRNG determinista Yasmarang de MicroPython en vez de a la fuente hardware del chip1.
La entropía se hundió: unos 40 bits en Mk2/Mk3 y 72 bits en Mk4/Mk5/Q, frente al objetivo de 128 bits. Los atacantes podían enumerar semillas candidatas sin conexión, derivar direcciones y compararlas con la cadena: sin tocar el dispositivo y sin ninguna firma.
El seguimiento onchain de Galaxy Research muestra que la primera ola empezó unas 30 horas antes de la divulgación: 1.196 direcciones y 1.082,65 BTC (~70,2 M$) en 41 minutos. El 2 de agosto el total confirmado llegó a 1.367 BTC (~88,6 M$) en unas 4.585 direcciones, y actualizaciones posteriores situaron todas las olas juntas cerca de 2.055 BTC (~130 M$)1.
El detalle que hay que recordar: actualizar el firmware no repara una semilla existente. Las versiones afectadas (Mk2/Mk3 4.0.1–4.1.9, Mk4/Mk5 anterior a 5.6.0, Q anterior a 1.5.0Q) solo quedan corregidas de cara al futuro. Las semillas antiguas deben retirarse: crear cartera nueva, generar semilla nueva y mover las monedas. Las semillas creadas con al menos 50 tiradas de dados o una passphrase BIP-39 fuerte tienen un riesgo mucho menor.
Incidente dos: dispositivos Ledger con implantes LTE (~86 M$+)
En octubre de 2026, Ledger confirmó que algunos dispositivos vendidos por el distribuidor autorizado del sudeste asiático CryptoBilis (Indonesia, Malasia, Filipinas) llevaban una pequeña placa añadida detrás del conjunto de la pantalla: un microcontrolador con módem LTE y eSIM. Durante la configuración, mientras el dispositivo mostraba las 24 palabras, la placa las decodificaba y las enviaba por datos móviles2.
Lo crítico es que superaba todas las comprobaciones normales: el elemento seguro era genuino, el firmware era oficial, el precinto estaba intacto y la verificación de Ledger valida el elemento seguro, no puede ver hardware añadido detrás de la pantalla. El investigador onchain Specter situó las pérdidas por encima de 86 millones de dólares, con rangos reportados entre 72 y 102 millones; Tether congeló unos 10 millones en USDT vinculados2.
Esto desmonta una afirmación popular: «compra solo a un distribuidor autorizado y estarás seguro» no es del todo cierto. Los distribuidores autorizados pueden ser adquiridos o comprometidos y los canales oficiales pueden fallar. Lo que de verdad reduce el riesgo es comprar directo cuando sea posible, generar la semilla tú mismo y no confiar en nada que venga preconfigurado.
Incidente tres: filtraciones de datos — sin monedas perdidas, más gente estafada
En agosto, el socio logístico de Trezor, ShipMonk, sufrió una brecha: primero se expusieron 13.689 clientes y en septiembre unos 67.000 más en Estados Unidos, en total cerca de 80.000 nombres, correos, teléfonos y direcciones de envío. En octubre, la web de Keystone fue comprometida y se filtraron 25.964 registros de pedidos y una clave de autenticación de dispositivos usada para la verificación de «dispositivo genuino», lo que llevó a Keystone a destruir 18.835 unidades sin vender que usaban la clave antigua43.
Ninguno de los dos movió monedas directamente, y por eso el daño se subestima: saber cuándo compraste qué cartera hardware le dice a un atacante quién eres y cuánto tienes aproximadamente. Después llegan el phishing dirigido, las llamadas de falso soporte y a veces amenazas físicas. La mayoría de las llamadas de «soporte oficial» a dueños de carteras hardware vienen de filtraciones como estas.
Contraintuitivo: bloquea la red, no la fábrica
«Sin conexión» cierra un eslabón de la cadena de ataque, y las mayores pérdidas de 2026 ocurrieron en otros eslabones. Tratar una cold wallet como una caja fuerte te hace saltarte las comprobaciones que importan.
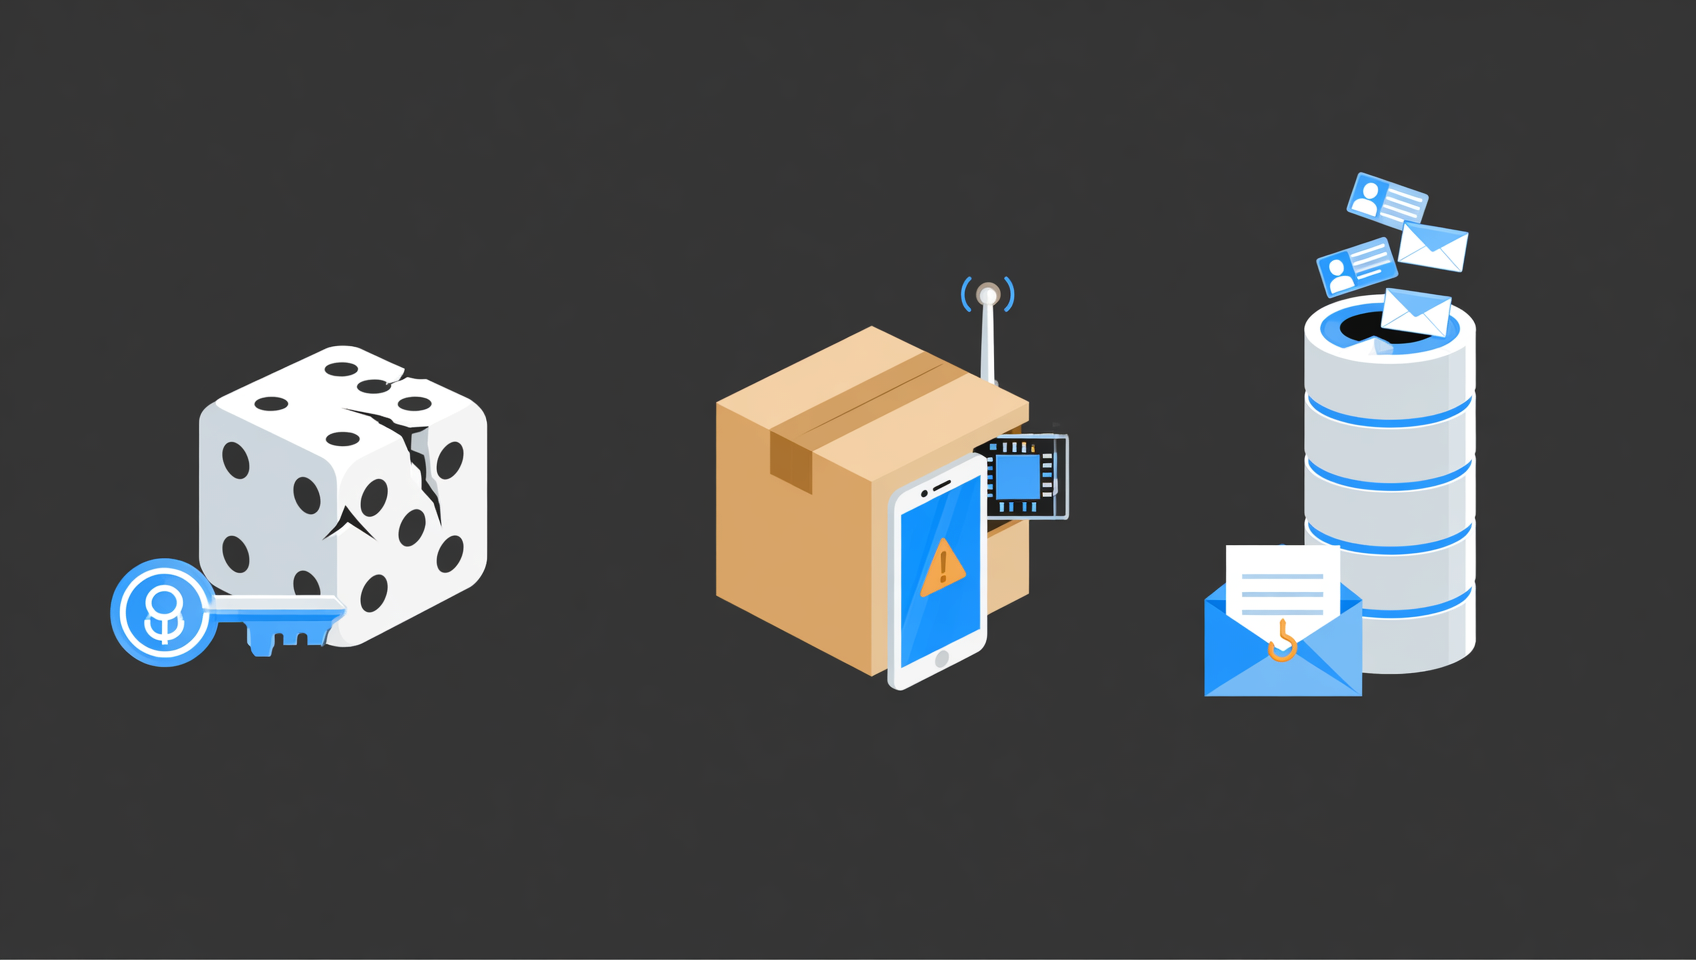
El modelo de amenaza clásico es: el hacker compromete tu ordenador de forma remota → roba la clave. Una cold wallet corta ese camino. Pero quedan al menos otras tres superficies:
- La semilla nació débil. Si la aleatoriedad es pobre, el espacio de búsqueda pasa de 2¹²⁸ a 2⁴⁰ y la fuerza bruta de imposible a horas. Que el dispositivo esté conectado es irrelevante.
- El dispositivo fue manipulado antes de llegar a ti. Los implantes hardware, las frases semilla preescritas y el reenvasado ocurren en la logística y la reventa, antes de que pulses el botón de encendido.
- Aprobaste algo que no debías. Una cold wallet firma fielmente cada transacción que confirmas, incluida la que entrega todo tu saldo a otra persona. El dispositivo no juzga la intención: firma.
Así que la afirmación correcta no es «las cold wallets son seguras», sino: una cold wallet traslada el riesgo de «remoto» a «fábrica, logística y tú». Las tres cosas requieren tu diligencia y ningún fabricante puede hacerlo por ti.
El modelo de riesgo de tres capas
Evalúa una cartera hardware en tres capas, en orden: generación de la semilla, procedencia del dispositivo y comportamiento de firma. Si una capa falla, las otras dos no te salvan.
| Capa | Qué falla | Cómo reducirlo |
|---|---|---|
| 1. Generación de semilla | Aleatoriedad débil, PRNG determinista, frase preescrita | Generar en el dispositivo, añadir entropía con dados, usar una passphrase BIP-39 fuerte, verificar en la pantalla |
| 2. Procedencia del dispositivo | Implantes de distribuidores, unidades de segunda mano, firmware falso | Comprar directo, revisar precintos, verificar firmas de firmware, no importar frases ajenas |
| 3. Comportamiento de firma | Firma ciega, aprobaciones ilimitadas, direcciones cambiadas, DApps de phishing | Comprobar destinatario e importe en la pantalla, rechazar firmas ilegibles, revocar aprobaciones con frecuencia |
Las capas uno y dos son comprobaciones puntuales en la compra y la configuración. La capa tres es un hábito diario. La mayoría se centra solo en la capa tres —preocuparse por pulsar el enlace equivocado— mientras las dos mayores pérdidas de 2026 vinieron de las capas uno y dos.
Cómo elegir: cinco carteras hardware comparadas
No existe la cartera hardware «más segura», solo un dispositivo cuyo perfil de riesgo encaja contigo. Estas cinco son las más comentadas en 2026; las diferencias están en el elemento seguro, si el firmware es de código abierto y cómo se conecta.
| Dispositivo | Elemento seguro | Firmware | Conexión | Ideal para |
|---|---|---|---|---|
| Ledger Flex / Stax | Chip certificado EAL6+ | ❌ Código cerrado | USB-C / Bluetooth / NFC | Muchas cadenas, ecosistema y acabado |
| Trezor Safe 7 / Safe 5 | Chip EAL6+ | ✅ Abierto y reproducible | USB-C (Safe 7 añade Bluetooth y táctil) | Quien valora transparencia y verificabilidad |
| OneKey Pro | Varios chips EAL6+ | ✅ Código abierto auditado | Bluetooth + air-gap por QR | Seguridad air-gap con experiencia moderna |
| Keystone 3 Pro | Dos chips seguros de fabricantes distintos | ✅ Código abierto | Solo QR, air-gap puro | Bitcoin y pocas cadenas, máximo aislamiento físico |
| Coldcard Q / Mk5 | Elemento seguro + firmware abierto | ✅ Código abierto | QR / USB, admite entropía con dados | Solo Bitcoin, largo plazo |
Algunas reglas de selección sirven más que un ranking de marcas:
- El código cerrado no es automáticamente inseguro, pero no puede revisarse de forma externa. La certificación del chip de Ledger es de alto nivel; la contrapartida es que la lógica debe confiarse. Trezor, OneKey, Keystone y Coldcard eligen código abierto, con chips de menor grado en algunos modelos.
- El air-gap no es misticismo. Un dispositivo solo QR nunca intercambia datos por USB ni Bluetooth, lo que reduce la superficie de ataque, a cambio de un flujo más lento y menos cadenas compatibles.
- Los dispositivos que aceptan entropía aportada por el usuario tienen ventaja estructural en la capa uno. Coldcard permite tirar dados; Trezor mezcla entropía del dispositivo y del host y te pide confirmar que se usaron ambas. Después de 2026, ese diseño merece prioridad.
- Referencias de precio: en 2026 el rango principal es de unos 79–169 dólares para entrada, 249–299 para gama media-alta y 399 para el tope de gama5. El precio no determina la seguridad; lo hacen el diseño del chip, la apertura del código y tus hábitos.
Tu primera hora: seis pasos obligatorios
La primera hora después de recibir una cartera hardware decide su fiabilidad durante años. Haz estos seis pasos en orden y detente a contactar el soporte oficial si algo parece mal.
- Compra solo en un canal oficial. Primero la tienda del fabricante, después distribuidores directos oficialmente listados. Nada de mercados de segunda mano, compras grupales ni «compré una de más». Mantén la dirección de envío separada de la habitual para limitar la correlación tras una filtración.
- Inspecciona el precinto y el contenido. Revisa el sello, compara los accesorios con la lista oficial y busca signos de desmontaje. Cualquier frase semilla ya escrita, tarjeta QR extra o instrucción de «escanea para activar» significa tratar el dispositivo como manipulado.
- Genera la semilla en el dispositivo. Elige «crear cartera nueva en este dispositivo», nunca importes una frase dada por otra persona. Añade entropía con dados si el modelo lo permite y configura una passphrase BIP-39 fuerte guardada por separado: eso crea dos capas independientes.
- Actualiza el firmware y verifica el origen. Actualiza solo desde la app oficial de escritorio o móvil y confirma de dónde viene la descarga. Recuerda: una actualización solo garantiza semillas futuras, no repara una semilla débil existente. Si el dispositivo ya venía inicializado, empieza de nuevo con una cartera nueva.
- Haz una transacción de prueba pequeña. Envía un importe pequeño y completa todo el ciclo: recibir, verificar la dirección en la pantalla del dispositivo, firmar, difundir y confirmar. Solo entonces mueve fondos relevantes.
- Respalda y reparte. Graba la frase en metal, guarda dos copias en lugares separados, nunca la fotografíes ni la subas a la nube y nunca la escribas en una web. Después de respaldar, borra el dispositivo una vez y restaura desde el respaldo para demostrar que el respaldo funciona.
Saldos grandes: multisig y reparto
Cuando el importe supera «perder esto me haría mucho daño», una sola cartera hardware no basta: pasa a multisig. La firma única falla en una clave, un firmware y un fabricante; cualquiera de ellos falla por completo.
La configuración más común es multisig 2-de-3: tres claves en tres marcas distintas (por ejemplo Ledger + Trezor + Coldcard), con dos cualesquiera necesarias para firmar. Las ventajas son directas:
- Un dispositivo comprometido, perdido o defectuoso no puede mover fondos por sí solo;
- Un incidente de cadena de suministro en un fabricante afecta solo a una clave;
- Una clave puede guardarse fuera de casa para cubrir incendios o robos.
El coste es la complejidad operativa: cada transacción requiere dos dispositivos, la recuperación tarda más y los principiantes pueden equivocarse al configurar. Una escalera sensata:
| Saldo | Configuración sugerida |
|---|---|
| Menos de 1.000 $ | Exchange más hot wallet es suficiente |
| 1.000–10.000 $ | Una cartera hardware, compra directa, semilla generada localmente |
| 10.000–100.000 $ | Cartera hardware con passphrase fuerte, o multisig 2-de-3 |
| Más de 100.000 $ | Multisig 2-de-3 o 3-de-5, distintas marcas, distintos lugares, recuperación ensayada |
El multisig no es para todos. Si operas pocas veces al año con un saldo moderado, una Coldcard con entropía de dados y passphrase ya cubre la mayoría de riesgos realistas. El valor del multisig es eliminar el punto único de fallo, no ser «más avanzado».
Seis mitos que han costado dinero real
Los conceptos erróneos sobre las cold wallets son más frecuentes que los fallos reales de los dispositivos. Cada uno tiene una pérdida real asociada.
| Mito | Realidad |
|---|---|
| «Con una cartera hardware estoy a salvo» | Solo arregla la capa de firma; la generación de la semilla, el canal de compra y tus aprobaciones pesan más |
| «La verificación de autenticidad significa que es original» | En el caso del implante de Ledger, la verificación pasó: el implante estaba detrás de la pantalla |
| «Actualizar el firmware lo arregla» | La actualización de Coldcard protege solo semillas nuevas; las antiguas deben retirarse y los fondos moverse |
| «Una foto en el móvil es cómoda» | La sincronización de la galería pone la frase en la nube; un móvil robado o comprometido la filtra |
| «De segunda mano es barato, basta con restablecer» | Un restablecimiento de fábrica no elimina implantes hardware; la procedencia no se puede restablecer |
| «El soporte puede ayudarme a recuperar mi cartera» | Quien te contacta primero, pide la frase u ofrece ayuda remota es un estafador |
💰 Reembolso de Binance: código BINANBT
Antes de comprar la cartera hardware, reduce el coste en el lado del exchange: introduce el código de invitación BINANBT al registrarte en Binance y obtén un 20% de reembolso en comisiones. Este artículo contiene enlaces de referido; registrarte a través de ellos puede recompensarnos, pero nunca te cuesta un céntimo extra.
- Importe del reembolso: 20% de devolución en cada comisión de operación; el límite para el invitado es un 20% uniforme.
- Cómo reclamarlo: introduce BINANBT en el campo de código de invitación al registrarte; si lo olvidas, aún puedes vincularlo en los 30 días siguientes.
- Ventaja acumulable: activar «usar BNB para pagar comisiones» ahorra aproximadamente un 25% más, y mantener BNB en Simple Earn te da acceso a las instantáneas de HODLer Airdrops.
- Importante: registrarte directamente dentro de la app no te da ninguna recompensa de bienvenida. El registro en la app no vincula ninguna relación de referido, así que el paquete de bienvenida de 19.800 dólares y el reembolso del 20% no se aplican: tienes que usar el enlace de registro o introducir el código BINANBT.
👉 Regístrate en Binance y reclama el 20% de reembolso
Preguntas frecuentes (FAQ)
¿Qué es una cold wallet y en qué se diferencia de una hot wallet?
Una cold wallet mantiene la clave privada fuera de línea y firma dentro del dispositivo; la cartera hardware es la forma más común. Las hot wallets como MetaMask o las apps de exchange guardan las claves en una máquina conectada. La diferencia no es si pueden hackearse, sino si la clave toca internet. Una cold wallet elimina los ataques remotos, pero la generación de la semilla, la cadena de suministro y las transacciones que apruebas siguen siendo tu responsabilidad.
¿Puede un hacker robar de una cartera hardware de forma remota?
Conectarse a internet no puede mover fondos de una cold wallet, porque la firma debe ocurrir en el dispositivo. Los dos grandes incidentes de 2026 muestran que el riesgo está en otro sitio: la aleatoriedad de fábrica de Coldcard era predecible y los atacantes derivaron claves sin conexión; algunas unidades Ledger llevaban un implante LTE añadido por un distribuidor que exfiltraba la semilla durante la configuración. Ninguno necesitó entrar en tu dispositivo de forma remota.
¿Qué pasó con Coldcard en 2026 y mi dispositivo está afectado?
Un error de integración de firmware de marzo de 2021 envió la generación de semillas a un PRNG determinista débil, reduciendo la entropía a unos 40 bits en Mk2/Mk3 y unos 72 bits en Mk4/Mk5/Q. Los robos masivos empezaron el 30 de julio de 2026; Galaxy Research confirmó unos 1.367 BTC (~88,6 M$) desde unas 4.585 direcciones. Firmware afectado: Mk2/Mk3 4.0.1–4.1.9, Mk4/Mk5 anterior a 5.6.0 y Q anterior a 1.5.0Q. Actualizar solo protege semillas futuras: las antiguas deben reemplazarse y los fondos moverse.
¿Es seguro comprar una cartera hardware de segunda mano?
No. Todo el valor de una cartera hardware es que nadie la tocó entre la fábrica y tú. Los dispositivos de segunda mano, los distribuidores desconocidos y las compras grupales pueden estar preinicializados o modificados físicamente. En el caso del distribuidor Ledger de octubre de 2026, el precinto estaba intacto y la verificación de autenticidad pasó; el implante estaba detrás del conjunto de la pantalla.
¿Ledger o Trezor? ¿Cuál es más seguro?
Siguen enfoques distintos, así que una clasificación simple engaña. Ledger protege las claves con un elemento seguro certificado (EAL6+) pero mantiene el firmware cerrado, así que la lógica no puede revisarse de forma externa. Trezor publica firmware de código abierto y compilación reproducible, pero algunos modelos usan chips de menor grado. La lección de 2026 es que ninguna marca es inmune a un ataque de cadena de suministro: compra directo, genera tu propia semilla y reparte saldos grandes entre marcas con multisig.
¿Cuál es la forma más segura de respaldar la frase semilla?
El papel ya no basta. Graba las palabras en metal para resistir fuego y agua y guarda dos copias en lugares separados, de modo que un incendio o un robo no destruya ambas. Nunca la fotografíes, nunca la guardes en la nube, nunca la escribas en una web y nunca la envíes a nadie, incluido un supuesto soporte oficial. Una passphrase BIP-39 añade una segunda capa: una frase filtrada por sí sola no restaura la cartera.
¿Qué pasa si pierdo mi cartera hardware?
Si conservas la frase semilla, no se pierde nada. Restáurala en otro dispositivo compatible, mueve los fondos a una cartera recién generada y retira la anterior. Al contrario, si se pierden la frase y la passphrase, ningún fabricante ni agente de soporte puede recuperar nada: ese es el precio de la autocustodia.
¿Cuánto cripto justifica comprar una cartera hardware?
No hay una cifra universal; usa el criterio «¿puedo asumir esta pérdida?». Una práctica común es considerar una cartera hardware por encima de 1.000 dólares y multisig o reparto por encima de 10.000. El plazo importa más que el importe: activos que piensas mantener un año o más justifican un dispositivo de 100–300 dólares, mientras que el saldo para operar es más práctico en un exchange.
Lecturas recomendadas
- MetaMask en 2026: configuración, frase semilla y aprobaciones
- Cómo encontrar airdrops sin que te vacíen la cartera
- ¿Qué es Bitcoin? Guía para principiantes en 2026
- Bitcoin: seis formas de intentar ganar dinero en 2026
- ¿Qué es DeFi en 2026?
- Registro en Binance 2026: alta, KYC y depósito
- Más contenido sobre carteras: la guía de wallets
Aviso legal: este contenido es solo educativo y no constituye asesoramiento de inversión. La autocustodia significa que eres totalmente responsable de tus activos: perder la frase semilla, dañar el dispositivo, firmar mal una transacción o sufrir un ataque de cadena de suministro pueden causar pérdidas irreversibles, y ningún fabricante ni soporte puede recuperarlas por ti. Las cifras de incidentes provienen de reportes públicos y firmas de análisis onchain; verifícalas con los comunicados oficiales y las conclusiones legales. Antes de comprar o usar un dispositivo, consulta los avisos de seguridad y la versión de firmware más recientes del fabricante1.
Footnotes
-
Fuentes: divulgación del equipo de seguridad de Block y aviso oficial de Coinkite, 30 de julio de 2026; seguimiento onchain de Galaxy Research (primera ola: 41 minutos, 1.196 direcciones, 1.082,65 BTC, ~70,2 M$; 2 de agosto: 1.367 BTC confirmados, ~88,6 M$, ~4.585 direcciones; estimación posterior de todas las olas cerca de 2.055 BTC, ~130 M$); The Hacker News, BleepingComputer, eSecurity Planet. ↩ ↩2 ↩3 ↩4
-
Fuentes: comunicado oficial de Ledger y briefing del equipo de seguridad Donjon, 10–13 de octubre de 2026; SecurityWeek, CoinPaprika, PrimeXBT y otros (implante LTE detrás de la pantalla en dispositivos vendidos por CryptoBilis; pérdidas estimadas en 72–102 M$, Specter por encima de 86 M$; Tether congeló unos 10 M$). ↩ ↩2 ↩3
-
Fuente: aviso de seguridad de Keystone, 20 de octubre de 2026 (actualizado el 26 de octubre): 25.964 registros de pedidos expuestos, clave de autenticación de dispositivos robada, destrucción de 18.835 unidades sin vender con la clave antigua. ↩ ↩2
-
Fuente: divulgación de Trezor (13 de agosto de 2026: 13.689 clientes; 4 de septiembre: unos 67.000 clientes más en EE. UU., cerca de 80.000 en total) tras la brecha del socio logístico ShipMonk atribuida a ShinyHunters; no se expusieron frases semilla ni claves privadas. ↩
-
Fuentes: The Block, «Best crypto hardware wallets in 2026», y recopilaciones de análisis de 2026 (Trezor Safe 7 unos 249 $, OneKey Pro 2 unos 299 $, Ledger Nano S Plus unos 79 $, Ledger Stax unos 399 $, Trezor Safe 5 unos 169 $); los precios varían según canal y promoción; consulta la tienda oficial. ↩