⚠️ 先看这条: 买币和提币都绕不开交易所账户。别在 App 里直接点注册——只有通过**注册链接(如「立即注册」)**或输入邀请码 BINANBT 注册币安,才有新手奖励(20% 手续费返佣 + 最高 $19,800 迎新礼包)。
核心要点(TL;DR):
- 冷钱包是私钥始终离线、签名在设备内完成的钱包。 它解决了「远程黑客」这一类风险,但没有解决另外三类:种子怎么生成、设备经手过谁、你签了什么。
- 2026 年最大的两起自托管损失,都不靠远程攻破设备。 Coldcard 因 2021 年的固件错误导致种子随机性不足,Galaxy Research 统计确认约 1,367 枚 BTC(约 8,860 万美元) 被盗1;Ledger 部分经销商设备被加装 LTE 窃密板,损失估计超过 8,600 万美元2。
- 「正品验证通过」不等于安全。 Ledger 的 Genuine Check 验的是安全芯片,藏在屏幕后面的加装电路板验不出来;Keystone 的验证密钥被盗后,连「验证」本身都可能被伪造3。
- 升级固件救不了旧种子。 Coldcard 的新固件只保证以后生成的种子够随机,已经生成的弱种子永远是弱种子——必须新建钱包、生成新种子、把资产搬过去。
- 一句话结论: 冷钱包的价值不在「买哪台」,而在官方直购 + 自己生成种子 + 大额多签分仓这三件事。设备只是其中一环。
冷钱包是什么?一句话说,冷钱包是私钥从不接触互联网、所有签名都在离线设备里完成的钱包,硬件钱包是最常见的形式。 它的核心承诺只有一句:私钥永远不会离开这台设备。你插上 USB 或扫个二维码,设备在内部签名,再把签好的交易送回电脑广播——私钥从头到尾没有出现在联网环境里。
这个承诺是真实有效的,但它只覆盖了风险的一部分。2026 年发生的几起事故,恰好都绕开了「私钥离开设备」这个环节:有的是种子在一开始就不够随机,有的是设备在到你手上之前就被人动过手脚。理解冷钱包防住了什么、没防住什么,比记住几个品牌名字重要得多。
目录
- 冷钱包是什么:它到底防住了什么
- 2026 年三起事故,改变了硬件钱包的选购逻辑
- 反常识:冷钱包防的是联网,不防出厂和经手
- 硬件钱包的三层风险模型
- 硬件钱包怎么选:五款主流设备对比
- 开箱第一小时:必须做完的六步
- 大额资产怎么办:多签与分仓
- 六个常见误区,每一个都有人亏过钱
- 💰 币安返佣福利:邀请码 BINANBT
- 常见问题 FAQ
- 延伸阅读
冷钱包是什么:它到底防住了什么
冷钱包防的是「私钥接触互联网」这一类风险,包括病毒、木马、钓鱼网站、远程入侵和剪贴板劫持。 热钱包把这些风险全部暴露在联网设备上;冷钱包把签名动作挪到一台不联网的设备里,联网的那台电脑即使中毒,也拿不到私钥。
| 对比项 | 交易所账户 | 热钱包(MetaMask 等) | 冷钱包(硬件钱包) |
|---|---|---|---|
| 谁掌握私钥 | 交易所 | 你(软件里) | 你(离线设备里) |
| 联网暴露 | 无(但平台可冻结) | 高 | 低(签名离线) |
| 被盗主要途径 | 平台被黑、账号被盗 | 钓鱼签名、恶意插件、木马 | 种子生成缺陷、供应链、你签的交易 |
| 日常使用 | 最方便 | 方便 | 需要插设备或扫码,稍慢 |
| 适合 | 交易资金、短期持有 | 小额、频繁交互 DApp | 长期大额持有 |
这张表的关键在于「被盗主要途径」这一行:三种钱包的风险来源完全不同。 交易所主要怕平台出事和账号被盗;热钱包主要怕你签了不该签的东西;冷钱包主要怕设备本身和种子生成。所以「买了硬件钱包就安全了」这句话,只在「你原本的风险是热钱包被钓鱼」这个前提下成立。
2026 年三起事故,改变了硬件钱包的选购逻辑
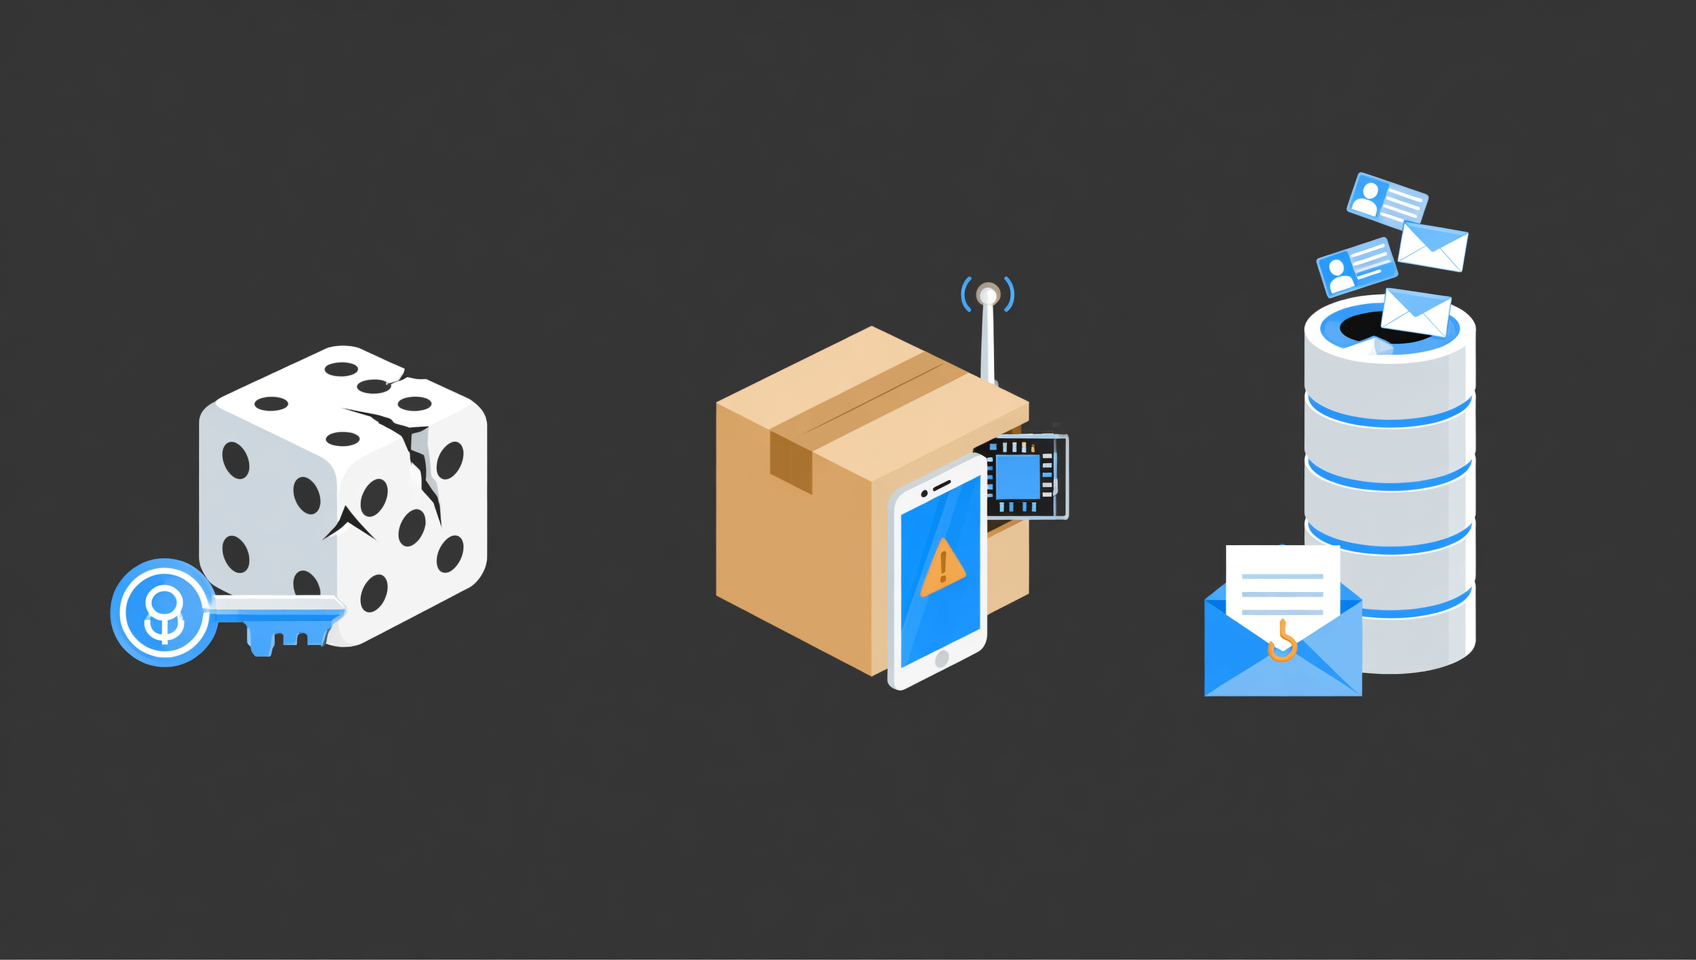
2026 年是硬件钱包口碑受损最严重的一年:三起事故分别打在种子生成、物流供应链和客户数据三个环节上。 它们指向同一个结论:设备只是链条上的一环,链条上任何一环出问题,冷钱包都救不了你。
事故一:Coldcard 的种子随机性缺陷(约 8,860 万美元)
2026 年 7 月 30 日,Block 的安全团队向 Coinkite 披露了一个存在五年的固件问题:2021 年 3 月的一次代码集成中,一个 #ifndef 判断把「启用硬件随机数」写成了「硬件随机数是否被定义」,而配置值是 0,判断因此通过,种子生成被悄悄路由到 MicroPython 的确定性伪随机数生成器(Yasmarang),而不是芯片的硬件随机源1。
后果是熵严重不足:Mk2/Mk3 的种子熵降到约 40 位,Mk4/Mk5/Q 约 72 位,远低于 128 位 的目标。攻击者可以离线枚举候选种子,生成地址,再和链上地址比对——这不需要接触设备,也不需要你联网签名。
Galaxy Research 的链上追踪显示:第一波盗币在披露前约 30 小时开始,41 分钟内扫走 1,196 个地址、1,082.65 枚 BTC(约 7,020 万美元);到 8 月 2 日确认总额升至 1,367 枚 BTC(约 8,860 万美元),涉及约 4,585 个地址;后续更新把所有波次合计估算到约 2,055 枚 BTC、约 1.3 亿美元1。
最值得记住的一点:升级固件不能修复已经生成的种子。 受影响版本(Mk2/Mk3 4.0.1–4.1.9、Mk4/Mk5 低于 5.6.0、Q 低于 1.5.0Q)升级后只保证未来的种子够随机,旧的弱种子必须作废——新建钱包、生成新种子、把币转过去。做过至少 50 次骰子投掷或设置了强 BIP-39 口令的种子,风险显著更低。
事故二:Ledger 经销商设备被植入 LTE 窃密板(约 8,600 万美元)
2026 年 10 月,Ledger 确认部分通过东南亚授权经销商 CryptoBilis(印度尼西亚、马来西亚、菲律宾)销售的设备,在屏幕组件后面被加装了一块小电路板:一枚微控制器加 LTE 模块和 eSIM。初始化时,设备在屏幕上显示 24 个助记词,这块板子把词解码,再通过蜂窝网络发出去2。
关键在于它绕过了所有常规验证:安全芯片是真的、固件是官方的、外包装是密封的,Ledger 的 Genuine Check 验的是安全芯片,验不出屏幕后面多出来的硬件。链上调查方 Specter 统计的损失约 8,600 万美元以上,不同报道给出的区间在 7,200 万–1.02 亿美元之间;Tether 冻结了约 1,000 万美元相关 USDT2。
这起事故推翻了一个流行说法:「只在官方授权渠道买就安全」并不完全成立。 授权经销商本身被收购、被渗透,官方渠道也会出问题。真正能降低风险的是:直营官方店优先、收到设备后自己生成种子、不信任任何预置信息。
事故三:数据泄露——不丢币,但更容易被骗
同年 8 月,Trezor 的物流合作方 ShipMonk 遭攻击,先是 13,689 名客户资料泄露,9 月又追加约 67,000 名美国客户,合计约 8 万人的姓名、邮箱、电话和收货地址外流;10 月,Keystone 的官网被攻破,25,964 条购买记录泄露,同时被盗的还有一枚用于「正品验证」的设备认证密钥,导致 Keystone 宣布销毁 18,835 台使用旧密钥的库存设备43。
这两起事件没有直接盗走币,但危害被低估了:知道你在什么时候买了哪款硬件钱包,就等于知道你是谁、你大概有多少币。 接下来是精准的钓鱼邮件、冒充客服的电话、甚至上门威胁。硬件钱包用户接到的「官方客服」电话,绝大多数来自这类泄露数据。
反常识:冷钱包防的是联网,不防出厂和经手
「不联网」只解决了攻击链上的一环,而 2026 年最大的损失恰好发生在另外几环。 把冷钱包当成保险箱,会让你忽略真正需要检查的地方。
传统观念里的冷钱包威胁模型是这样的:黑客远程入侵 → 偷走私钥。冷钱包切断这条路,所以安全。但真实的攻击面至少还有三条:
- 种子出生时就不好。 随机数不够随机,私钥的可搜索空间就从 2¹²⁸ 缩到 2⁴⁰,暴力破解从「不可能」变成「几小时」。这和设备是否联网毫无关系。
- 设备在你之前被别人碰过。 加装硬件、预置助记词、替换包装——这些动作都发生在物流和经销环节,发生在你按下开机键之前。
- 你自己签了不该签的东西。 冷钱包会忠实地签下你确认的每一笔交易,包括把你全部资产授权给别人的那笔。设备不判断交易是否合理,它只负责签名。
所以正确的表述不是「冷钱包很安全」,而是:冷钱包把风险从「远程」挪到了「出厂、物流和你自己」。 这三件事都需要你亲自把关,厂商替不了你。
硬件钱包的三层风险模型
判断一台硬件钱包是否适合你,按「种子生成 → 设备来源 → 签名操作」三层依次检查,任何一层掉链子,另外两层都白做。
| 风险层 | 具体问题 | 怎么降低 |
|---|---|---|
| 第一层:种子生成 | 随机数不足、伪随机数、预置助记词 | 设备本地生成、加骰子熵、设置强 BIP-39 口令、核对设备屏幕显示 |
| 第二层:设备来源 | 经销商植入、二手设备、假冒固件 | 官方直营优先、验封、核对固件签名、不导入任何他人给的助记词 |
| 第三层:签名操作 | 盲签、无限授权、地址被替换、钓鱼 DApp | 在设备屏幕上核对收款地址与金额、拒绝看不懂的签名、定期撤销授权 |
这三层里,第一层和第二层只能靠购买和初始化时的一次性把关,第三层则是每天都要做的习惯。 大多数人把注意力全放在第三层(怕点错链接),却忽略了前两层——而 2026 年的两起大额损失,恰恰都出在前两层。
硬件钱包怎么选:五款主流设备对比
没有「最安全」的硬件钱包,只有「风险结构适合你」的硬件钱包。 下面五款是 2026 年被讨论最多的设备,差异主要在安全芯片、固件是否开源、连接方式和定位。
| 设备 | 安全芯片 | 固件开源 | 连接方式 | 最适合谁 |
|---|---|---|---|---|
| Ledger Flex / Stax | EAL6+ 认证芯片 | ❌ 闭源 | USB-C / 蓝牙 / NFC | 多链资产多、看重生态和易用性的人 |
| Trezor Safe 7 / Safe 5 | EAL6+ 芯片 | ✅ 开源可复现 | USB-C(Safe 7 含蓝牙、触屏) | 看重透明度和可验证性的人 |
| OneKey Pro | 多颗 EAL6+ 芯片 | ✅ 开源(经第三方审计) | 蓝牙 + 二维码气隙 | 既要气隙又要现代操作体验的人 |
| Keystone 3 Pro | 双安全芯片(不同厂商) | ✅ 开源 | 纯二维码气隙 | 只做比特币/少量链、追求物理隔离的人 |
| Coldcard Q / Mk5 | 安全芯片 + 开源固件 | ✅ 开源 | 二维码 / USB,支持骰子熵 | 比特币单币种长期持有者 |
几条选购判断,比品牌排名更实用:
- 闭源不等于不安全,但无法被外部复核。 Ledger 的芯片认证等级高,代价是安全逻辑只能信厂商;Trezor、OneKey、Keystone、Coldcard 选择开源,代价是部分型号芯片防护等级较低。
- 气隙(air-gap)不是玄学。 纯二维码设备完全不通过 USB 或蓝牙与电脑交换数据,攻击面更小,代价是操作更慢、部分链支持有限。
- 支持骰子熵的设备,在「种子随机性」这一层有结构性优势。 Coldcard 允许你投骰子补充熵,Trezor 会把设备熵和主机熵混合并要求你确认两者都被使用——这类设计在 2026 年之后值得优先考虑。
- 价格锚点:2026 年主流区间是入门约 79–169 美元、中高端约 249–299 美元、旗舰约 399 美元5。价格不决定安全性,芯片方案、开源程度和你的使用习惯才决定。
开箱第一小时:必须做完的六步
收到硬件钱包后的第一个小时,决定了这台设备未来几年是否可靠。 下面六步按顺序做,任何一步出现异常,立刻停手并联系官方支持。
- 只在官方渠道购买。 官网直营优先,其次是官方明确列出的授权直营店;不用二手平台、不参加社交媒体团购、不接受朋友”多买了一台”的转让。收货地址尽量与常用地址分离,减少数据泄露后的关联风险。
- 开箱验封、核对配件。 检查封条是否完整、配件清单是否与官方一致、设备外观有无拆装痕迹。包装里出现任何写好的助记词、附带二维码卡片、“扫码激活”说明,直接当作被动手脚的设备处理。
- 由设备自己生成种子。 初始化时选择「在设备上新建钱包」,不要导入任何人提供的助记词。能加骰子熵的就加;设置一个强 BIP-39 口令(passphrase),并单独备份——口令和助记词分开存放,才真正形成两层保护。
- 升级固件,核对签名。 只用官方桌面软件或官方 App 升级,确认下载来源。注意:升级只保证未来生成的种子够随机,不能修复已生成的弱种子——如果你用的是买来就初始化的旧设备,直接新建钱包重来。
- 先做小额测试。 先转入一笔小额资产,完整走一遍「收款 → 设备屏幕核对地址 → 签名 → 广播 → 到账」。确认设备屏幕上显示的地址和你以为的一致,再放更大金额。
- 备份与分仓。 助记词刻在金属板上(防火防水),分两处保存;不拍照、不上云盘、不输入任何网站、不发给任何人。备份完成后,把设备恢复出厂一次,再重新导入验证备份是否真的可用。
大额资产怎么办:多签与分仓
当金额超过「丢了会严重影响生活」的线,单台硬件钱包就不够了,应该上多签。 单签的弱点是:一把钥匙、一个固件、一家厂商,任何一环出问题都是全损。多签把「一把钥匙」拆成「多把钥匙 + 多个品牌」。
最常见的方案是 2-of-3 多签:三把钥匙分别放在三个不同品牌的设备上(比如 Ledger + Trezor + Coldcard),签名需要其中任意两把。好处很直接:
- 任何一台设备被攻破、丢失或固件出问题,都不足以转走资产;
- 任何一家厂商出现供应链事故,影响范围都被限制在一把钥匙;
- 你可以把其中一把钥匙放在异地,防范火灾、盗窃等物理风险。
代价是操作复杂度上升:每笔交易要动两台设备、恢复流程更长、新手容易在设置阶段出错。所以合理的分层是:
| 资产规模 | 建议方案 |
|---|---|
| 1,000 美元以下 | 交易所 + 热钱包,够用 |
| 1,000–10,000 美元 | 单台硬件钱包,官方直购 + 自生成种子 |
| 10,000–100,000 美元 | 单台硬件钱包 + 强口令,或 2-of-3 多签 |
| 100,000 美元以上 | 2-of-3 或 3-of-5 多签,跨品牌、跨地点,定期演练恢复 |
多签不是给所有人的。 如果你一年只动几次、金额中等,一台 Coldcard 加骰子熵加口令,已经能覆盖绝大多数风险;多签真正的价值在于「消除单点」,而不是「更高级」。
六个常见误区,每一个都有人亏过钱
关于冷钱包的错误认知,比设备本身的漏洞更常见。 下面六条,每一条都对应真实发生过的损失。
| 误区 | 实际情况 |
|---|---|
| 「买了硬件钱包就安全了」 | 设备只解决签名环节;种子生成、购买渠道、你自己的操作才是大头 |
| 「官方验证通过就是正品」 | 2026 年 Ledger 植入事件中,正品验证全部通过,问题在屏幕后面 |
| 「升级固件就修好了」 | Coldcard 的新固件只保护新种子,旧种子必须作废并转移资产 |
| 「助记词拍照存手机最方便」 | 相册同步到云端 = 助记词上网;手机丢失、账号被盗都会连带泄露 |
| 「二手便宜,恢复出厂就行」 | 恢复出厂清不掉硬件层面的加装;设备来源不可信,一切验证都失去意义 |
| 「客服能帮我恢复钱包」 | 任何主动联系你、索要助记词或让你「远程协助」的,都是骗子 |
💰 币安返佣福利:邀请码 BINANBT
买硬件钱包之前,先把交易所这一端的成本降下来:注册币安时填邀请码 BINANBT,享受 20% 手续费返佣。 本文包含返佣链接,通过它注册我们可能获得奖励,但不会让你多花一分钱。
- 返佣额度:每笔交易手续费按 20% 返现,受邀人返佣上限统一为 20%。
- 如何领取:注册时在「邀请码」一栏输入 BINANBT;漏填了,注册后 30 天内也能补绑。
- 叠加福利:开启「用 BNB 抵扣手续费」可再省约 25%,把 BNB 放进 Simple Earn 还能参与 HODLer Airdrops 快照。
- 重要提醒:在 App 里直接注册,拿不到半点新手奖励。 App 内注册不绑定任何邀请关系,$19,800 迎新礼包和 20% 手续费返佣都会与你无关——必须走注册链接或填邀请码 BINANBT 才有。
常见问题 FAQ
冷钱包是什么?和热钱包有什么区别?
冷钱包是私钥始终离线、签名在设备内完成的钱包,硬件钱包是最常见的形式。热钱包(如 MetaMask、交易所 App)私钥在联网设备上,方便但暴露面大。区别不在”能不能被黑”,而在私钥有没有接触过互联网:冷钱包把远程攻击的入口砍掉了,但出厂随机数、物流环节和你签的每一笔交易,仍然要你自己把关。
硬件钱包会被黑客远程盗走资产吗?
单纯联网无法转走冷钱包里的资产,因为签名必须由设备完成。但 2026 年的两起大事故说明风险不止一种:Coldcard 是出厂随机数可预测,攻击者离线算出私钥;Ledger 部分是经销商在设备里加了 LTE 窃密板,初始化时就把助记词发走。两者都不需要远程攻破你的设备。
2026 年 Coldcard 漏洞是怎么回事?我的钱包受影响吗?
2021 年 3 月的固件集成错误让种子生成退回到弱随机数,Mk2/Mk3 的熵降到约 40 位、Mk4/Mk5/Q 约 72 位,攻击者可以离线暴力枚举。2026 年 7 月 30 日起出现批量盗币,Galaxy Research 统计确认约 1,367 枚 BTC(约 8,860 万美元)来自约 4,585 个地址。受影响固件为 Mk2/Mk3 4.0.1–4.1.9、Mk4/Mk5 低于 5.6.0、Q 低于 1.5.0Q;升级固件只能防止未来生成弱种子,旧种子必须重新生成并转移资产。
买二手硬件钱包可以吗?
不建议。硬件钱包的价值在于”这台设备从出厂到你手上没有被任何人碰过”,二手设备、来路不明的经销商和社交平台团购都可能被提前初始化或加装硬件。2026 年 10 月 Ledger 经销商植入事件中,设备包装完好、正品验证也通过,问题藏在屏幕后面的加装电路板上。
Ledger 和 Trezor 哪个更安全?
两者路线不同,不能简单排名。Ledger 用经过认证的安全芯片(EAL6+)保护私钥,但固件闭源,安全逻辑无法被外部复核;Trezor 固件开源可复现构建,但部分型号的芯片防护等级较低。2026 年的教训是:没有哪家能靠品牌免疫供应链攻击,真正有效的做法是官方直购、自行生成种子、大额用多签分散到不同品牌。
助记词怎么备份最安全?
手写在纸上已经不够,建议刻在金属板上防火防水,并分两处存放,避免一次火灾或盗窃同时毁掉两份。不要拍照、不要存云盘、不要输入任何网站、不要发给任何人——包括自称官方客服的人。更进阶的做法是使用 BIP-39 口令(passphrase),即使助记词泄露,没有口令也无法恢复钱包。
硬件钱包丢了怎么办?
只要助记词还在,资产就没有丢。用另一台兼容设备导入助记词即可恢复,然后把资产转到新生成的地址,并作废旧钱包。反过来说,如果助记词和口令一起丢了,任何厂商、任何客服都无法帮你找回——这正是自托管的代价。
持有多少钱才值得买硬件钱包?
没有统一标准,但可以用”损失能否承受”来判断。常见做法是超过 1,000 美元就考虑硬件钱包,超过 1 万美元认真考虑多签或分仓。比金额更重要的是持有期限:打算放一年以上的资产,值得为它花 100–300 美元的设备钱;频繁交易的资金留在交易所更实际。
延伸阅读
- MetaMask 小狐狸钱包 2026 完整教程:助记词与授权安全
- 空投怎么找?2026 空投防骗与安全领取指南
- 比特币是什么?2026 新手完全指南
- 比特币怎么赚钱?2026 年 6 种方式全景对比
- DeFi 是什么?2026 新手完全指南
- 币安注册教程 2026:注册、KYC 与买币完整流程
- 更多钱包内容:加密货币钱包完全指南
免责声明:本文内容仅供学习参考,不构成投资建议。自托管意味着你对自己的资产负全责:助记词丢失、设备损坏、误签交易或供应链攻击都可能造成不可逆的损失,任何厂商和客服都无法替你恢复。文中涉及的安全事件与损失金额来自公开报道与链上分析机构,具体情况以官方公告和执法/司法结论为准。购买与使用前请核对厂商官网的最新安全公告与固件版本1。
Footnotes
-
来源:Block 安全团队披露与 Coinkite 官方公告,2026 年 7 月 30 日;Galaxy Research 链上追踪(第一波 41 分钟、1,196 个地址、1,082.65 枚 BTC 约 7,020 万美元;8 月 2 日确认 1,367 枚 BTC 约 8,860 万美元、约 4,585 个地址;后续合计估算约 2,055 枚 BTC、约 1.3 亿美元);The Hacker News、BleepingComputer、eSecurity Planet 报道。 ↩ ↩2 ↩3 ↩4
-
来源:Ledger 官方声明与安全团队 Donjon 的技术说明,2026 年 10 月 10 日–13 日;SecurityWeek、CoinPaprika、PrimeXBT 等报道(CryptoBilis 经销设备屏幕后加装 LTE 窃密板,损失估计约 7,200 万–1.02 亿美元,Specter 统计约 8,600 万美元以上;Tether 冻结约 1,000 万美元)。 ↩ ↩2 ↩3
-
来源:Keystone 官网安全公告,2026 年 10 月 20 日(更新至 10 月 26 日):25,964 条购买记录泄露,设备认证密钥被盗,销毁 18,835 台旧密钥库存设备。 ↩ ↩2
-
来源:Trezor 官方披露(2026 年 8 月 13 日 13,689 名客户;9 月 4 日追加约 67,000 名美国客户,合计约 8 万人);ShipMonk 物流合作方遭 ShinyHunters 攻击,未涉及助记词与私钥。 ↩
-
来源:The Block《Best crypto hardware wallets in 2026》与行业评测汇总,2026 年(Trezor Safe 7 约 249 美元、OneKey Pro 2 约 299 美元、Ledger Nano S Plus 约 79 美元、Ledger Stax 约 399 美元、Trezor Safe 5 约 169 美元);价格随渠道与促销变化,以官网为准。 ↩