

⚠️ Lee esto primero: si aún no tienes cuenta en un exchange, usa el enlace de registro (p. ej., «Registrarse») o el código de invitación BINANBT en Binance — registrarte directamente en la app no te da ninguna recompensa de nuevo usuario, y el paquete de 19.800 dólares y el 20% de reembolso no se aplicarán. Este artículo trata de aprobaciones de wallets on-chain; los saldos del exchange no entran en esta lógica de revocación.
Puntos clave (TL;DR):
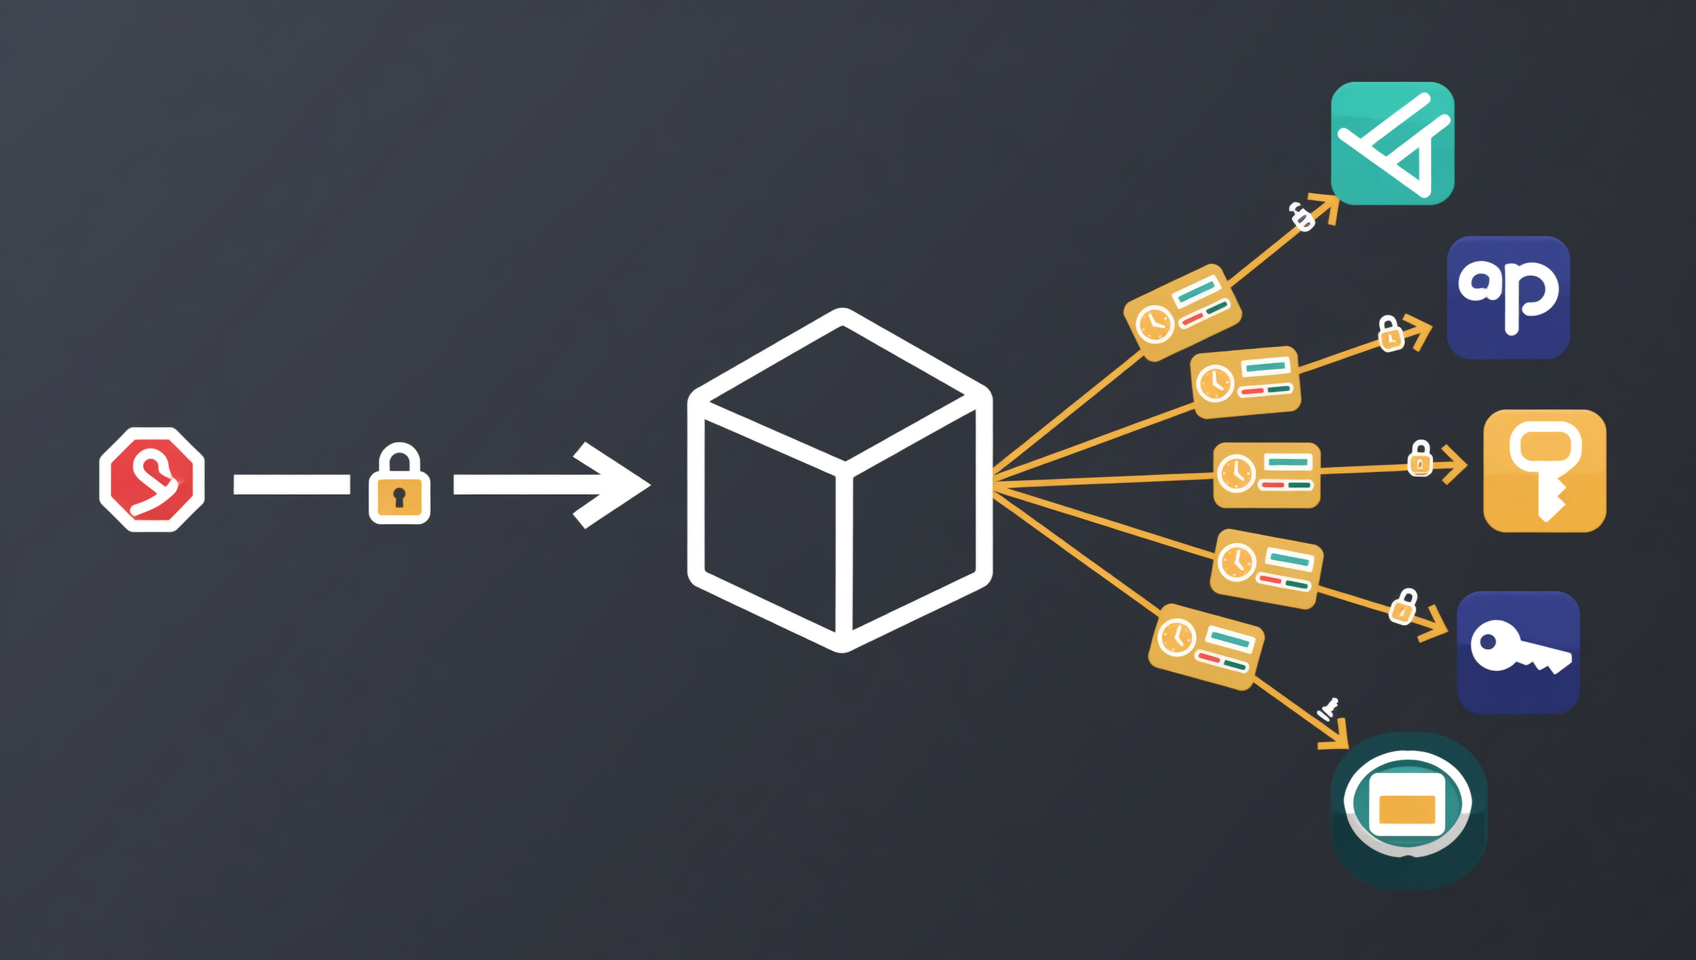
- Permit2 no es un wallet ni una DApp: es un contrato intermediario de aprobaciones desplegado por Uniswap. Los tokens se aprueban a Permit2 y Permit2 reparte allowances a cada DApp. Centraliza las aprobaciones y, con ellas, el riesgo.
- Hay dos capas y debes saber cuál estás revocando. La primera es la allowance ERC-20 del token hacia Permit2; la segunda es la subaprobación de Permit2 hacia una DApp concreta. Revocar la primera apaga todos los gastadores posteriores; revocar solo la segunda deja la maestra abierta.
- Las firmas off-chain son el punto ciego. Un permit de SignatureTransfer no existe on-chain hasta que se envía, así que ninguna herramienta puede verlo. Si firmaste un permit sospechoso, mueve los activos en vez de pulsar revocar repetidamente.
- Hay dos rutas masivas. Para apagarlo todo, revoca la aprobación maestra token→Permit2 por token. Para conservar Permit2 en otras apps, llama a
lockdowny limpia varios pares token/spender en una transacción.- Revocar solo retira permisos sobre activos que siguen en el wallet; no recupera lo ya sustraído. Frase semilla filtrada, bots de barrido y firmas no enviadas son tres casos en los que revocar no basta.
Mucha gente cree que «revocar aprobación» es un clic, pero Permit2 lo convierte en dos capas: puede que hayas revocado el permiso de una DApp mientras la puerta maestra a todo tu saldo seguía abierta. Permit2 lo introdujo Uniswap y hoy lo usan numerosos DEX, agregadores y flujos de pago. Permite aprobar una vez y reutilizar esa aprobación en varias aplicaciones, a cambio de convertir esa única aprobación en un punto único de fallo.
Esta guía no repite «pulsa los botones de Revoke.cash». Desglosa la estructura de permisos: quién tiene realmente qué, qué capa revocar primero, si la revocación masiva ahorra gas y cuándo revocar no puede salvarte.
Índice
- Qué es Permit2: intermediario de aprobaciones, no un wallet
- Dos capas: aprobación maestra y subaprobación
- Por qué revocar una DApp no te deja protegido
- Firmas off-chain: las aprobaciones que las herramientas no ven
- Identifica en qué situación estás
- Cuatro formas de revocación masiva
- Tutorial de Revoke.cash en seis pasos
- Gas y coste: cuánto ahorra realmente agrupar
- Cinco casos en los que revocar no basta
- Cómo mantener pequeña la superficie de aprobaciones
- 💰 Reembolso de comisiones de Binance: código BINANBT
- Preguntas frecuentes
- Lecturas relacionadas
Qué es Permit2: intermediario de aprobaciones, no un wallet
Permit2 es un contrato de aprobaciones on-chain desplegado por Uniswap. Su función es que el usuario apruebe una vez y reutilice esa aprobación en muchas aplicaciones. No es un wallet custodial, no opera con tus tokens y no puede retirar tus activos. Solo registra quién puede mover cuánto de qué token y en qué condiciones.
Sin Permit2, cada DApp nueva exige una transacción approve distinta por cada token. Diez aplicaciones son diez aprobaciones y diez pagos de gas. Permit2 lo convierte en dos pasos:
- Apruebas el contrato Permit2 una vez, normalmente por un importe ilimitado.
- Cada DApp solicita una suballowance a Permit2 mediante firma, sin una aprobación on-chain adicional tuya.
Permit2 usa la misma dirección en casi todas las cadenas compatibles con Uniswap: 0x000000000022D473030F116dDEE9F6B43aC78BA3. zkSync usa otra: 0x0000000000225e31D15943971F47aD3022F714Fa.1
Tiene dos módulos. Entender sus nombres facilita el resto de la guía:
| Módulo | Qué guarda | Uso típico | Cómo revocar |
|---|---|---|---|
| AllowanceTransfer | Allowance on-chain: token, gastador, importe y caducidad | Swaps repetidos, cobros tipo suscripción | approve a cero, lockdown, invalidateNonces |
| SignatureTransfer | Firma de un solo uso ligada a un nonce | Swaps puntuales, aprobaciones sin gas | Esperar caducidad; usuarios avanzados pueden usar invalidateUnorderedNonces |
El contrato es open source y auditado. El riesgo no está en el contrato, sino en quién recibe la suballowance y en si firmaste un mensaje off-chain que no entendías.
Dos capas: aprobación maestra y subaprobación
Antes de revocar, identifica con qué capa tratas. Las dos viven en lugares distintos y tienen consecuencias distintas.
| Capa | Quién la concede | Forma on-chain | Dónde verla | Efecto de revocarla |
|---|---|---|---|---|
| Aprobación maestra | Tu dirección → contrato Permit2 | Allowance ERC-20 estándar | Token approvals del explorador, lista de tokens de Revoke.cash | Todas las DApp basadas en Permit2 dejan de funcionar hasta reaprobar |
| Subaprobación | Permit2 → un gastador concreto | Allowance dentro de Permit2 | Sección Permit2 de Revoke.cash, consulta allowance de Permit2 |
Solo se ve afectado ese gastador |
| Firma off-chain | Tu dirección → gastador (no enviada) | No existe on-chain | Invisible para cualquier herramienta | No se puede revocar; esperar caducidad o mover activos |
La aprobación maestra es la válvula general; las subaprobaciones son válvulas individuales. Si crees que toda la exposición Permit2 del wallet es dudosa, la solución más completa es revocar la aprobación maestra token→Permit2. Sin allowance hacia Permit2, ninguna subaprobación puede mover tus tokens. El coste es que cada DApp basada en Permit2 tendrá que volver a aprobarse.
Si solo quieres limpiar una DApp sospechosa y mantener las demás, revoca esa subaprobación y deja la maestra. Decide primero el objetivo y luego elige la capa. No pulses «revocar todo» a ciegas.
Por qué revocar una DApp no te deja protegido
Revocar la allowance propia de una DApp y revocar su permiso Permit2 son acciones distintas; la primera no afecta automáticamente a la segunda. Permit2 mantiene sus propios registros on-chain. El permiso que una DApp obtuvo vía Permit2 no desaparece al poner a cero la allowance ERC-20 de esa DApp.
Tres errores habituales:
- Revocar la allowance de la DApp en un explorador y darlo por hecho. Esto limpia la vieja aprobación token→DApp. Si la DApp usa Permit2, la ruta viva es token → Permit2 → DApp, y la aprobación maestra sigue válida.
- Mirar solo la lista por defecto de Revoke.cash. Las aprobaciones ERC-20 normales y las de Permit2 suelen mostrarse en secciones separadas. Limpiar solo la lista por defecto puede dejar suballowances de Permit2.
- Confundir «desconectar» con revocar. Desconectar solo impide que la web vea tu dirección. Las allowances on-chain no cambian. La propia FAQ de Revoke.cash dice claramente que desconectar no sirve contra los drenadores de aprobaciones.2
En una frase: antes de revocar, confirma a nombre de quién está la allowance. Si el gastador es la dirección del contrato Permit2, tratas con la capa Permit2. Si es un contrato de DApp, es una aprobación normal.
Firmas off-chain: las aprobaciones que las herramientas no ven
SignatureTransfer de Permit2 permite firmar un mensaje off-chain que autoriza a la otra parte a enviar una transferencia más tarde. La firma no cuesta gas y no crea registro on-chain inmediato. La allowance solo existe cuando la contraparte envía la firma al contrato.
De ahí una conclusión contraintuitiva: si acabas de firmar «aprobar», «permit» o «transacción sin gas» en una web sospechosa y no ha aparecido ningún cambio on-chain, las herramientas de revocación no pueden ayudarte, porque no hay nada on-chain que revocar.
Tres peligros:
- El envío puede retrasarse. El atacante puede esperar días o semanas hasta que bajes la guardia.
- Las firmas caducan, pero la ventana puede ser larga. Los permits de SignatureTransfer llevan deadline y las subaprobaciones de AllowanceTransfer llevan expiration; hasta entonces, la firma sigue siendo válida.
- Las herramientas solo ven lo que está on-chain. Una firma no enviada no está en la cadena, así que ni los exploradores ni Revoke.cash pueden leerla.
En esta situación el orden correcto no es «revocar primero»:
- Mueve los activos de ese wallet a uno nuevo, empezando por los tokens de más valor.
- Crea el wallet nuevo en un dispositivo limpio, no en el que puede estar comprometido.
- Asegúrate de que la frase semilla nueva nunca se ha introducido en ninguna web.
- Solo después ocúpate de las aprobaciones de la dirección antigua, y trátala como ya expuesta.
Revocar resta permisos a un wallet que aún tiene activos. Una firma filtrada es un permiso ya en camino; primero mueve los activos.
Identifica en qué situación estás
Situaciones distintas exigen acciones completamente distintas. Clasifica primero y actúa después. Ordenadas por urgencia:
| Tu situación | Evidencia | Qué hacer |
|---|---|---|
| Acabas de firmar en una web sospechosa | El wallet mostró «firmar», «permit» o «sin gas», sin transacción on-chain | Máxima prioridad: mover activos a un wallet nuevo, no solo revocar |
| La frase semilla o la clave privada puede estar filtrada | El ETH que entra se barre al instante, o el dispositivo tuvo malware | Abandona el wallet, crea una dirección nueva; revocar la antigua es limpieza |
| Ves una allowance ilimitada a un gastador desconocido | Revoke.cash muestra importe ilimitado y un gastador no reconocido | Revoca esa aprobación; si dudas, revoca la maestra |
| Una DApp sin uso conserva una aprobación | Aprobación de hace más de seis meses y app abandonada | Revoca la subaprobación para reducir superficie |
| Mantenimiento rutinario | Sin anomalías, solo limpieza periódica | Revisa cada mes; prioriza ilimitadas y contratos desconocidos |
Si no estás seguro, asume el peor caso: mueve activos primero y revoca después. Invertir el orden significa que puedes estar revocando mientras vacían el wallet.
Cuatro formas de revocación masiva
«Revocación masiva» no es una sola operación, sino cuatro métodos en capas distintas. Elegir mal deja exposición o rompe apps que aún usas.
| Método | Cómo funciona | Qué limpia una transacción | Ventaja | Coste |
|---|---|---|---|---|
| Revocar la aprobación maestra | Llamar approve(Permit2, 0) por token |
Todos los gastadores posteriores de ese token | Lo más completo; un movimiento corta todo Permit2 | Todas las apps Permit2 deben reaprobar |
lockdown de Permit2 |
Llamar lockdown(TokenSpenderPair[]) |
Muchos pares token/spender a la vez | Conserva la maestra y limpia solo los pares elegidos | Requiere construir la llamada; la mayoría usa una herramienta |
| Revocación masiva de Revoke.cash | Seleccionar varias filas y enviar | Depende de cómo agrupe las llamadas | Interfaz gráfica, accesible | 1,50 dólares por lote para usuarios gratuitos2 |
invalidateUnorderedNonces |
Pasar wordPos y mask para invalidar nonces |
Varios nonces de una palabra del bitmap | Invalida permits de SignatureTransfer no enviados | Exige conocer el nonce; la mayoría no puede obtenerlo |
Dos merecen explicación:
Primero, lockdown es la función de revocación masiva integrada en Permit2. Recibe un array de pares token/spender, pone cada allowance a cero en una transacción y emite un evento Lockdown.3 Sirve para «quiero seguir usando Permit2, pero limpiar varias apps sospechosas a la vez». No revoca la aprobación maestra; esta permanece.
Segundo, invalidateUnorderedNonces invalida firmas, no allowances. SignatureTransfer usa nonces desordenados: wordPos = nonce >> 8 y bitPos = nonce & 0xff, guardados en un bitmap. Llamar invalidateUnorderedNonces(wordPos, mask) marca esos bits como usados, de modo que cualquier envío posterior con esos nonces falla.3 Pero exige saber qué nonce piensa usar el atacante. La mayoría de las víctimas no puede obtener ese dato, así que mover los activos sigue siendo la respuesta práctica.
Tutorial de Revoke.cash en seis pasos
Revoke.cash no custodia activos ni pide la frase semilla. Lee aprobaciones on-chain y te ayuda a generar transacciones de revocación. Estos seis pasos siguen «mirar primero, actuar después».
Paso 1: escribe la URL oficial; no pulses anuncios
Escribe revoke.cash en la barra de direcciones, comprueba la ortografía y guárdalo en favoritos. Los anuncios de la parte superior de los buscadores, los enlaces cortos de chats y los «portales oficiales de revocación» de redes sociales pueden ser falsos. Una herramienta real de revocación no te pedirá primero una aprobación ilimitada.
Paso 2: comprueba en modo lectura y luego conecta
Si solo quieres evaluar el riesgo, introduce la dirección sin conectar. Conecta solo cuando vayas a revocar. La solicitud de conexión permite leer tu dirección; no es una aprobación. Cualquier web que pida frase semilla, clave privada, keystore o contraseña del wallet es falsa.
Paso 3: selecciona la cadena correcta
Las aprobaciones se registran por cadena. Una aprobación en Ethereum no cubre BSC, Polygon, Base ni Arbitrum. Revisa todas las cadenas donde hayas usado DApp. Mirar solo la mainnet es mirar solo una parte del wallet.
Paso 4: separa aprobaciones normales y de Permit2
Busca la sección Permit2, o las filas cuyo gastador sea la dirección del contrato Permit2. En cada una confirma el token, el gastador, si el importe es concreto o ilimitado y si tiene caducidad. Empieza por allowances ilimitadas, gastadores desconocidos y aprobaciones antiguas.
Paso 5: elige la capa según tu objetivo
- Apagarlo todo: revoca la aprobación maestra token→Permit2, una transacción por token.
- Limpiar solo unas apps: revoca las subaprobaciones Permit2 correspondientes o usa la entrada masiva de la herramienta.
- Acabas de firmar un permit off-chain sospechoso: detente aquí, mueve activos primero y revoca después.
Paso 6: verifica y limpia
Actualiza la lista y confirma que la aprobación desapareció o que la allowance es cero; luego confirma en el explorador que la transacción se ejecutó. Si falló, las causas habituales son gas insuficiente, congestión o restricciones del contrato del token.
Si los activos están siendo drenados mientras revocas, deja de pulsar y mueve lo que quede a una dirección segura primero. Invertir el orden significa que puedes estar revocando mientras barren el wallet.
Gas y coste: cuánto ahorra realmente agrupar
Agrupar ahorra número de transacciones y tiempo, no necesariamente gas por llamada; pero en este escenario, el número de transacciones es el coste principal. Un ejemplo concreto:
Supón que tu wallet tiene 3 tokens y ha dado subaprobaciones Permit2 a 4 DApp en cada uno: 12 subaprobaciones.
| Enfoque | Transacciones | Resultado |
|---|---|---|
| Revocar 12 subaprobaciones una a una | 12 | Lo más lento y caro; gas por llamada |
| Revocar las 3 aprobaciones maestras | 3 | Corta las 12 posteriores, pero todas las apps Permit2 dejan de funcionar |
lockdown de 12 pares token/spender |
1 | Conserva la maestra y limpia solo esos 12 |
| Revocación masiva de Revoke.cash | 1 envío (puede agrupar varias llamadas) | Interfaz gráfica; 1,50 dólares por lote si eres usuario gratuito |
La conclusión es directa: si el objetivo es «apagar todos los permisos Permit2 de este wallet», revocar la aprobación maestra por token suele ser lo más barato: 3 transacciones en vez de 12. Solo si sigues necesitando Permit2 en otras aplicaciones hacen falta lockdown o la función masiva de la herramienta.
El gas varía con la congestión: una revocación en la mainnet de Ethereum puede costar de unos pocos dólares a una docena, mientras que en una L2 suele costar céntimos. Cuando revocar cuesta más que el saldo del wallet, cambiar de wallet es mejor negocio: mueve los activos restantes a una dirección nueva y abandona la antigua.
Cinco casos en los que revocar no basta
Revocar solo gestiona allowances que ya existen on-chain. No resuelve los cinco problemas siguientes. Revísalos para no tratar la revocación como cura universal.
- Una firma Permit no enviada. No está on-chain, así que ninguna herramienta puede verla ni revocarla. Debe caducar o debes mover los activos.
- Frase semilla o clave privada filtrada. El atacante puede importar el wallet y llevarse todo sin aprobación alguna. Si el ETH que entra desaparece al instante, la frase semilla ya está comprometida y revocar no sirve.
- Dispositivo comprometido con semilla segura. El malware puede sustituir direcciones copiadas y alterar la transacción que ves, incluida la propia revocación.
- Otros tipos de permiso.
setApprovalForAllde NFT, allowances ERC-20 a otros contratos y delegaciones EIP-7702 pueden quedar fuera de la lista Permit2 y requieren revisión aparte. - Activos ya sustraídos. Revocar impide extracciones futuras, no recupera las pasadas. Las transacciones on-chain son irreversibles y ningún servicio de «recuperación de pago» puede deshacerlas.
Una regla práctica: tras revocar, si el wallet aún tiene activos y no sabes si se filtró una firma, lo más seguro es transferirlos a un wallet nuevo en lugar de seguir operando la dirección antigua.
Cómo mantener pequeña la superficie de aprobaciones
La seguridad de aprobaciones depende menos de la revocación de emergencia y más de no conceder permisos excesivos desde el principio. Cinco hábitos reducen la exposición:
- Usa wallets separados. Guarda el largo plazo en un cold wallet o en un wallet principal que solo recibe; usa un hot wallet aparte con poco saldo para interacciones, mints y airdrops.
- Fija importes concretos. Cuando el formulario permita un número en vez de ilimitado, úsalo. Es un paso extra, pero limita la pérdida.
- Prefiere aprobaciones con caducidad. AllowanceTransfer de Permit2 admite expiration y algunas apps la configuran. Una aprobación temporal es más segura que una permanente.
- Revisa cada mes. Guarda Revoke.cash en favoritos y revisa allowances ilimitadas y gastadores desconocidos mensualmente, no después de una pérdida.
- Un hardware wallet no frena a los drenadores de aprobaciones. Protege la clave privada, pero el robo por aprobación no necesita la clave. Si firmas una aprobación maliciosa, el hardware wallet confirma justo la transacción que firmaste.2
💰 Reembolso de comisiones de Binance: código BINANBT
Las aprobaciones on-chain son responsabilidad tuya; las comisiones del exchange se pueden reducir a largo plazo: regístrate con el código BINANBT y obtén un 20% de reembolso en comisiones de trading. Este artículo contiene enlaces de afiliado; si te registras a través de ellos podemos recibir una recompensa, sin coste adicional para ti.
- Reembolso: 20% de las comisiones de trading, de forma continua.
- Paquete de bienvenida: hasta 19.800 dólares, desbloqueado por tareas, no efectivo al registrarte.
- Cómo obtenerlo: introduce BINANBT en el campo de código de invitación al registrarte. Es el método más fiable.
- Importante: registrarte directamente en la app no te da ninguna recompensa de nuevo usuario. El registro dentro de la app no vincula ninguna relación de referido, así que el paquete de 19.800 dólares y el 20% de reembolso no se aplicarán. Usa el enlace de registro o introduce BINANBT.
👉 Regístrate en Binance y reclama el 20% de reembolso
Preguntas frecuentes
¿Permit2 es una estafa?
No. Permit2 es un contrato de aprobaciones open source y auditado de Uniswap, usado por muchas DApp legítimas. El riesgo no es el contrato, sino conceder suballowances a apps maliciosas o firmar mensajes off-chain que no entiendes.
¿Revocar una DApp revoca también Permit2?
No. Las aprobaciones ERC-20 normales y las allowances internas de Permit2 son registros separados. Para revocar el acceso Permit2 hay que revocar la aprobación maestra token→Permit2 o la subaprobación concreta.
¿Cuál es la dirección del contrato Permit2?
En casi todas las cadenas compatibles con Uniswap: 0x000000000022D473030F116dDEE9F6B43aC78BA3. En zkSync: 0x0000000000225e31D15943971F47aD3022F714Fa. Verifica la dirección en tu wallet o explorador, no confíes solo en el nombre que muestra una web.
¿Cuánto gas cuesta revocar Permit2?
Depende de la cadena y la congestión. La mainnet de Ethereum puede costar de unos dólares a una docena; las L2 suelen costar céntimos. Agrupar reduce el número de transacciones, pero cada una mantiene un coste base. Confía en la estimación que muestra el wallet antes de firmar.
¿Revocar en lote es siempre más barato que una a una?
No siempre, pero suele implicar menos transacciones y un total menor. Más importante aún: elige la capa correcta. Revocar la maestra puede cortar 12 aprobaciones posteriores en 3 transacciones, más barato que 12 revocaciones individuales.
Firmé un permit sospechoso. ¿Sirve revocar?
Solo en parte. Una firma no enviada no está on-chain, así que las herramientas no pueden verla, y el atacante puede enviarla antes de que caduque. Mueve primero los activos a un wallet nuevo y después gestiona las aprobaciones de la dirección antigua.
¿Revoke.cash cobra?
Ver aprobaciones y revocar una a una es gratis salvo el gas de la red. La revocación masiva cuesta 1,50 dólares por lote a usuarios gratuitos, mientras que Premium incluye lotes ilimitados. Consulta el precio actual en la web.
¿Un hardware wallet evita los drenadores de Permit2?
No del todo. Protege la clave privada, pero el robo por aprobación no necesita la clave. Si firmas una aprobación maliciosa, el hardware wallet confirma la transacción que tú elegiste firmar. Reduce el riesgo de fuga de clave, pero no sustituye la higiene de aprobaciones.
Lecturas relacionadas
- Cómo revocar aprobaciones de wallet con Revoke.cash
- Recuperar fondos robados de MetaMask: lista de 30 minutos
- Tokens que no aparecen en el wallet: ocho causas
- Guía de MetaMask 2026
- Cold wallets y hardware wallets: cómo elegir
- Más guías de wallets y seguridad
Descargo de responsabilidad: este artículo es solo educativo y no constituye asesoramiento de inversión. Las aprobaciones y revocaciones on-chain son irreversibles; el gas y el comportamiento del contrato dependen de la red en vivo y de los avisos de tu wallet. Las direcciones y funciones provienen de la documentación oficial y el código abierto de Uniswap, y las interfaces o precios de las herramientas pueden cambiar. Verifica dominios, direcciones de contrato y detalles de la transacción, y confirma que tus acciones son legales en tu jurisdicción.
Footnotes
-
Fuente: documentación de Uniswap Permit2: Permit2 está desplegado en
0x000000000022D473030F116dDEE9F6B43aC78BA3en casi todas las cadenas compatibles con Uniswap, y en0x0000000000225e31D15943971F47aD3022F714Faen zkSync; comprobado el 2026-11-05. ↩ -
Fuente: FAQ de Revoke.cash: desconectar el wallet no es revocar; la herramienta principal es gratuita, la revocación masiva cuesta 1,50 dólares por lote para usuarios gratuitos; los hardware wallets no protegen frente a exploits de aprobación; comprobado el 2026-11-05. ↩ ↩2 ↩3
-
Fuente: código abierto de Uniswap Permit2:
AllowanceTransfer.lockdown(TokenSpenderPair[])pone a cero varias allowances token/spender en una transacción;SignatureTransfer.invalidateUnorderedNonces(wordPos, mask)invalida nonces desordenados mediante un bitmap, conwordPos = nonce >> 8ybitPos = nonce & 0xff; comprobado el 2026-11-05. ↩ ↩2